
Starke Kundenauthentifizierung: zwei Faktoren und die Liste der Ausnahmen
Die starke Kundenauthentifizierung, englisch Strong Customer Authentication oder SCA, ist die PSD2-Pflicht, eine elektronische Zahlung mit zwei unabhängigen Faktoren aus verschiedenen Kategorien zu bestätigen. Die Details stehen in den Regulatory Technical Standards, den RTS, die für elektronische Fernzahlungen im September 2019 in Kraft traten und die auch die Fälle auflisten, in denen die Prüfung entfallen darf.
Diese Ausnahmeliste ist der praktische Kern des Themas, und dort liegt das Geld eines Händlers. Die Seite liegt unter PSD3 und der PSR, die das Gesetzespaket behandeln, und neben Betrugsprävention in Deutschland, wo SCA als eine Kontrolle unter mehreren steht. Hier geht es um die Ausnahmen, den 3-D-Secure-Ablauf, der die Prüfung trägt, und die Haftung, die mitwandert.
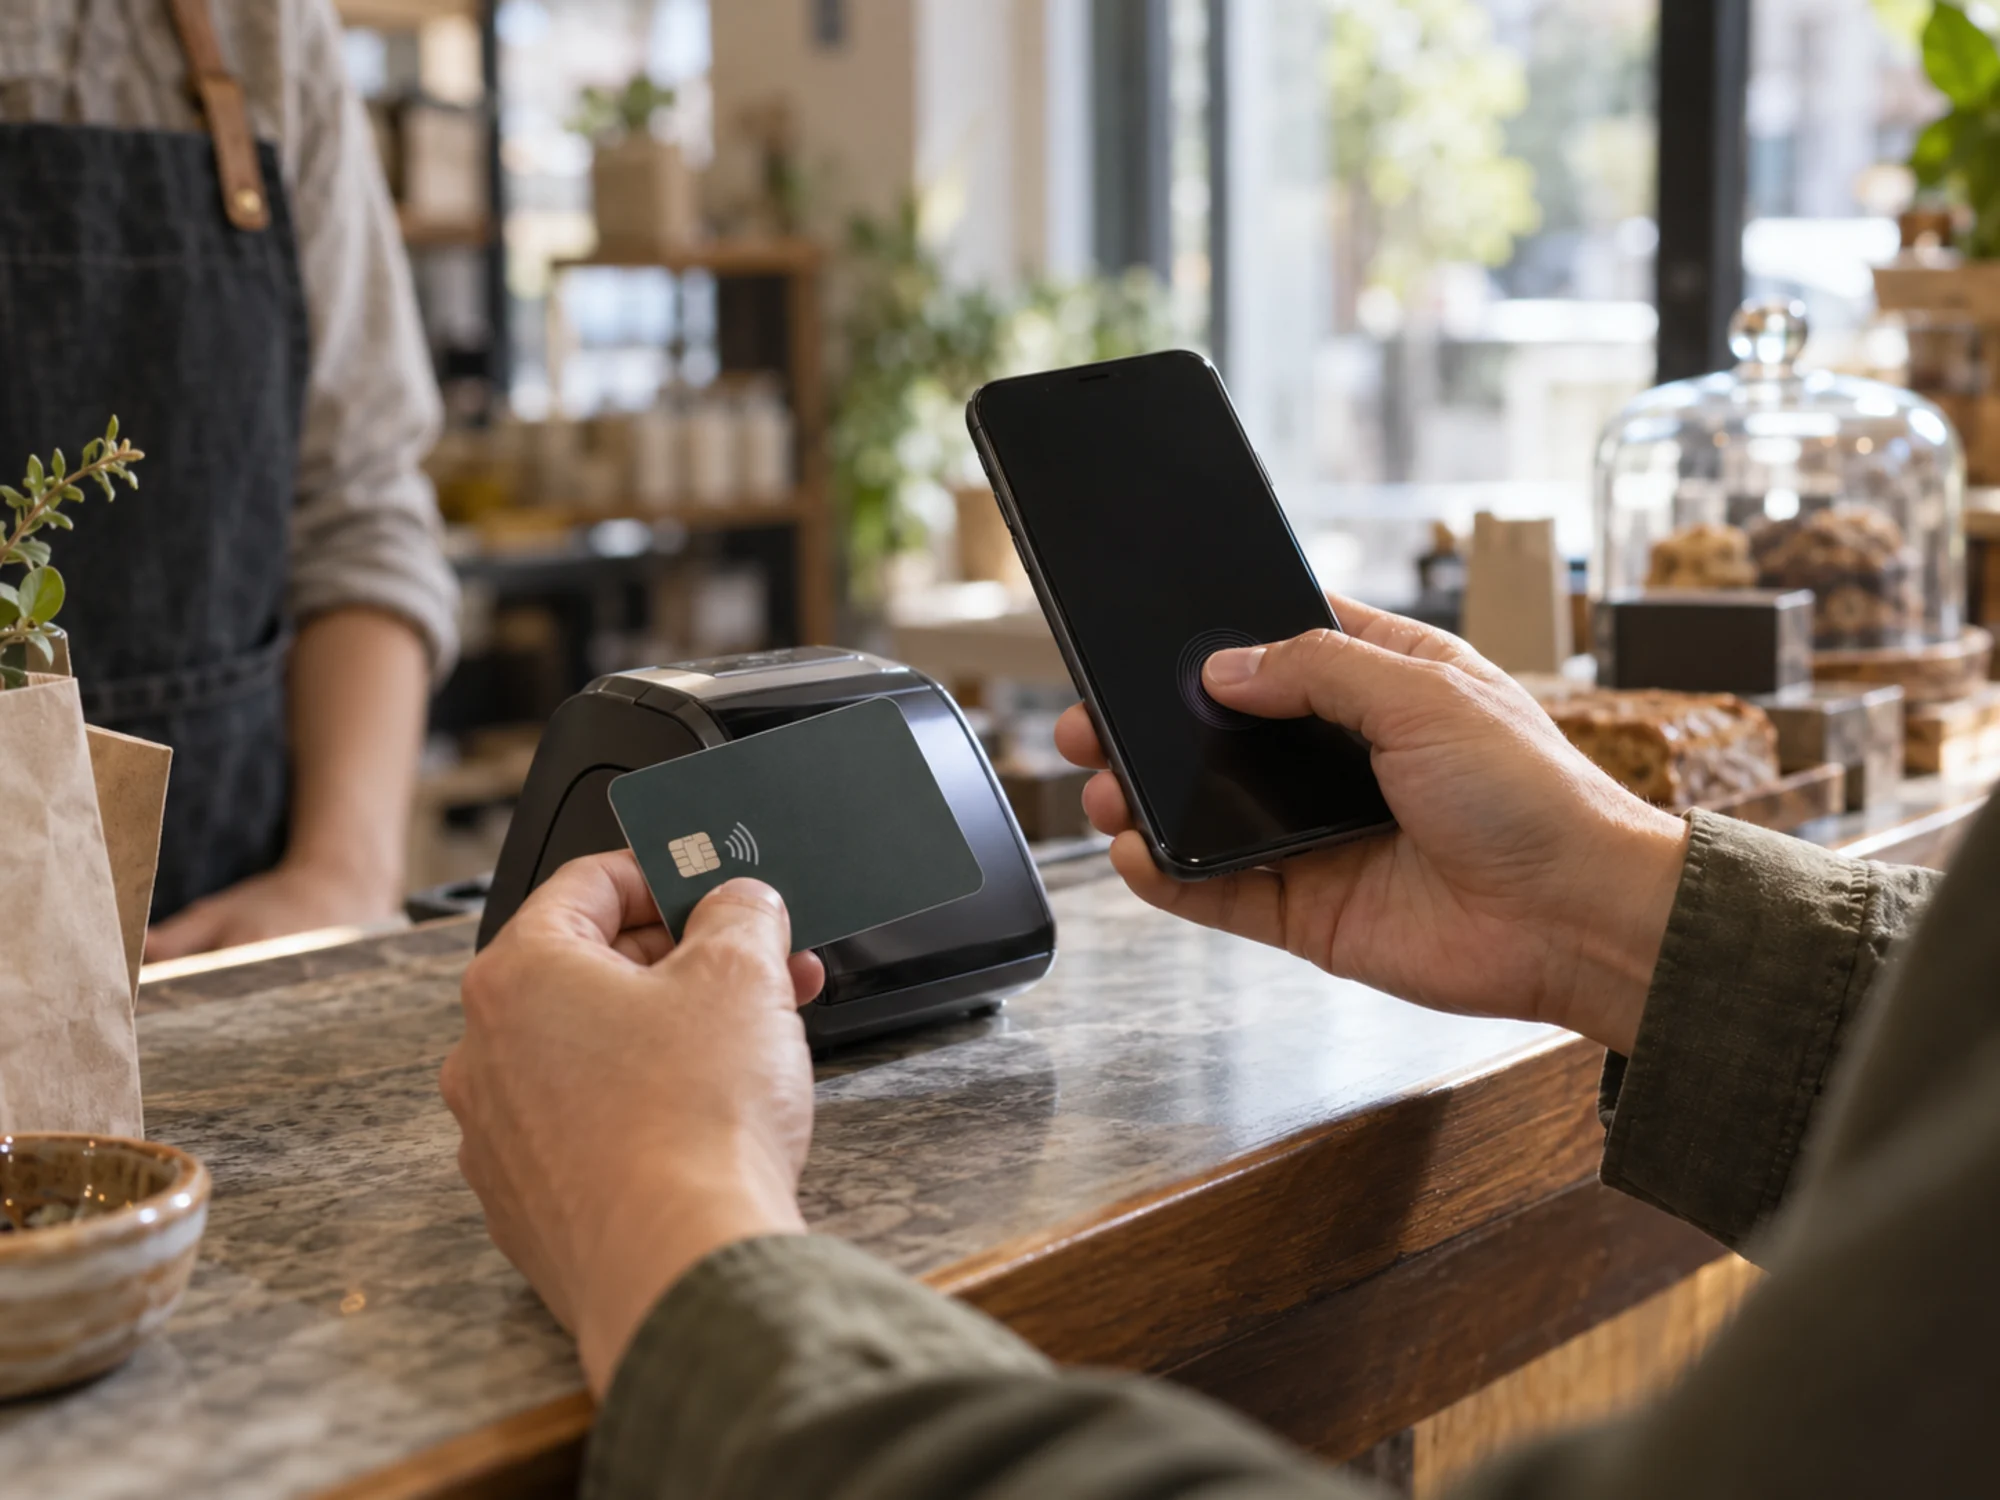
Die zwei Faktoren und die drei Kategorien
Die Authentifizierung braucht zwei Elemente aus zwei von drei Kategorien, und sie müssen unabhängig sein, damit das Brechen des einen das andere nicht preisgibt. Wissen ist etwas, das nur der Kunde weiß: ein Passwort, eine PIN. Besitz ist etwas, das nur der Kunde hat: ein Telefon mit registrierter App, ein Kartenleser, ein Hardware-Token. Sein ist etwas, das der Kunde ist: ein Fingerabdruck, ein Gesicht, eine Stimme.
Zwei Passwörter sind keine SCA. Kartennummer und Prüfziffer auch nicht, weil die Nummer auf der Karte steht und die Prüfziffer daneben gedruckt ist, keines ist also unabhängig vom anderen. Eine Telefon-App, die den Push empfängt und die biometrische Prüfung trägt, zählt, weil der Besitz das registrierte Gerät und das Sein der Fingerabdruck darauf ist. Diese Kombination ersetzte die Kartenleser.
Die RTS-Ausnahmen und ihre Schwellen
Geringer Betrag: Eine Fernzahlung unter 30 Euro darf ohne Prüfung laufen, bis der Karteninhaber fünf solche Zahlungen gemacht oder seit der letzten Authentifizierung 100 Euro erreicht hat, dann verlangt der Emittent wieder SCA. Die Transaktionsrisikoanalyse, die TRA-Ausnahme, erlaubt eine Echtzeit-Risikobewertung statt der Prüfung, aber nur solange die eigene Betrugsquote unter einer betragsabhängigen Schwelle bleibt: unter 0,13 Prozent für Ausnahmen bis 100 Euro, unter 0,06 Prozent bis 250 Euro, unter 0,01 Prozent bis 500 Euro.
Vertrauenswürdige Empfänger erlauben dem Kunden, einen Händler bei seiner Bank freizugeben, danach wird nur die erste Zahlung geprüft, und kaum ein Emittent hat das je umgesetzt. Kontaktlos am Terminal ist bis zu einem Betrag je Zahlung mit Summengrenzen ausgenommen. Sichere Firmenzahlungsprozesse decken dedizierte Unternehmensverfahren ohne einzelnen Karteninhaber ab. Händlerinitiierte Zahlungen, etwa ein Abo auf einer gespeicherten Karte, liegen ganz außerhalb des Anwendungsbereichs, sofern die Karte beim Speichern authentifiziert wurde und der Kunde späteren Belastungen zustimmte.
Wer eine Ausnahme beantragt und wer entscheidet
Ein Händler oder sein Dienstleister kennzeichnet eine Ausnahme in der Autorisierungsanfrage, der Emittent entscheidet über die Annahme. Diese Trennung überrascht viele. Ein Händler kann die TRA-Ausnahme bei jeder geeigneten Zahlung beantragen und trotzdem eine Prüfung bekommen, weil der Emittent sein eigenes Risikomodell fährt und anders urteilen darf.
Widerspricht der Emittent, kommt meist ein Soft Decline, eine Ablehnung mit der Bedeutung „authentifizieren und wiederkommen“. Ein Checkout, der einen Soft Decline als gescheiterte Zahlung behandelt, verliert den Verkauf ganz, die Integration muss den Code also abfangen und den Kunden in die Prüfung leiten, wie PCI Proxy darstellt. Dieselbe Quelle beschreibt das Stapeln der Ausnahmen in einer Kaskade, zuerst vertrauenswürdiger Empfänger, dann geringer Betrag, dann TRA, statt eine zu wählen und zu hoffen.
Wie 3-D Secure 2 die Prüfung trägt
SCA ist die Regel, 3-D Secure ist der Mechanismus, der sie bei der Karte ausführt. Im Ablauf von 3-D Secure 2 schickt der Händler dem Emittenten reiche Daten zu Transaktion, Gerät und Kundenhistorie, und der Emittent wählt zwischen zwei Wegen. Der frictionless Ablauf genehmigt die Authentifizierung allein aus diesen Daten, und der Kunde merkt nichts. Der Challenge-Ablauf stellt den Kunden vor die Authentifizierung seiner Bank, meist einen Push in die Banking-App.
Die Datenqualität entscheidet, welchen Weg man bekommt, und das macht 3-D Secure 2 zu einer Disziplin der Datenübergabe und nicht zu einem Häkchen. Es gibt zudem eine Data-Only-Variante bei einigen Kartensystemen, die Authentifizierungsdaten an das Netz sendet, ohne beim Emittenten eine Authentifizierung anzufordern: Sie kann Genehmigungsquoten außerhalb des SCA-Bereichs verbessern und bringt keine Haftungsumkehr, weil keine Authentifizierung angefordert wurde.
Was SCA mit der Conversion macht
Jeder zusätzliche Schritt zwischen Kaufknopf und Bestätigung kostet Käufer, und eine Prüfung ist ein zusätzlicher Schritt. Genau dafür existiert die Ausnahmeliste, und deshalb investieren Händler darin. Eine gut geführte Ausnahmestrategie hält den Großteil des risikoarmen Verkehrs ohne Reibung und spart die Prüfung für Zahlungen, die tatsächlich riskant aussehen.
Das Gegengewicht ist der Betrug, und es hat Zähne. Wer sich auf die TRA-Ausnahme stützt und seine Betrugsquote über die Schwelle treiben lässt, verliert die Ausnahme fürs gesamte Portfolio, nicht für die schlechten Zahlungen. Jeder Händler, der die Genehmigungsquote in einem deutschen Checkout optimiert, steuert diesen Kompromiss, und Kartenzahlung in Deutschland behandelt die Kosten des übrigen Stapels.
Wer haftet, wenn die Prüfung entfiel
Der Grundsatz der PSD2 lautet: Eine authentifizierte Zahlung verlagert die Betrugshaftung zur Bank des Zahlers, eine nicht authentifizierte lässt sie bei dem, der die Prüfung wegließ. Hat der Händler die Ausnahme beantragt, trägt der Händler den Betrug. Hat der Emittent sie von sich aus gewährt oder eine vom Händler verlangte Authentifizierung verweigert, trägt sie der Emittent.
Zwei Fälle führen in die Falle. Eine händlerinitiierte Zahlung hat keine Haftungsumkehr, weil in dem Moment niemand jemanden authentifizierte. Ein Data-Only-Ablauf hat auch keine. Ein Abo-Geschäft auf gespeicherten Karten trägt also bei jeder Verlängerung den eigenen Betrug, und das ist ein Grund, warum die kontobasierten Alternativen auf A2A-Zahlungen und Variable Recurring Payments ernst genommen werden.
Was PSD3 und die PSR ändern würden
Das Paket behält SCA und justiert die Ränder, über die geklagt wurde. Die Richtung geht dahin, Authentifizierung nicht als Kartenproblem zu behandeln: Die Regeln bekommen eine ausdrückliche Pflicht zur Barrierefreiheit, eine Bank darf also nicht als einziges Verfahren eines anbieten, das ein Kunde ohne Smartphone oder mit Behinderung nicht nutzen kann, und der Ausnahmerahmen soll dort klargestellt werden, wo die Praxis vom Text abwich.
Die PSR verbindet Authentifizierung außerdem mit dem Betrugsregime statt beides getrennt zu lassen, mit dem Namensabgleich aus der Empfängerüberprüfung und einem Erstattungsanspruch bei Identitätsbetrug, beschrieben auf APP-Betrug. Die vorläufige politische Einigung fiel im November 2025, die Anwendung wird um 2028 erwartet, die heutigen RTS bleiben also noch eine Weile die Betriebsregeln.
Was ist starke Kundenauthentifizierung?
Starke Kundenauthentifizierung ist die PSD2-Pflicht, eine elektronische Zahlung mit zwei unabhängigen Elementen aus zwei von drei Kategorien zu bestätigen: Wissen, Besitz und Sein. Die Regulatory Technical Standards regeln die Details und listen die Ausnahmen, und bei einer Kartenzahlung läuft die Prüfung normalerweise über 3-D Secure 2.
Welche SCA-Ausnahmen gibt es?
Die wichtigsten sind geringer Betrag unter 30 Euro mit einer Grenze von fünf Zahlungen und 100 Euro Summe, die Transaktionsrisikoanalyse bis 100, 250 oder 500 Euro je nach Betrugsquote des Dienstleisters, vom Kunden freigegebene vertrauenswürdige Empfänger, kontaktlos am Terminal und sichere Firmenzahlungsprozesse. Händlerinitiierte Zahlungen und telefonische oder briefliche Bestellungen liegen außerhalb des Anwendungsbereichs, ebenso Zahlungen, bei denen eine Seite außerhalb des EWR sitzt.
Gilt SCA für eine Abo-Zahlung?
Für die wiederkehrende Belastung nicht, wenn sie richtig eingerichtet ist. Die Karte muss beim Speichern mit SCA authentifiziert werden, und der Kunde muss späteren Belastungen zustimmen, danach lässt sich jede Verlängerung als händlerinitiierte Zahlung außerhalb des SCA-Bereichs kennzeichnen. Der Tausch dabei: Eine händlerinitiierte Zahlung hat keine Haftungsumkehr, der Händler trägt den Betrug dieser Zahlungen.
Starke Kundenauthentifizierung und Finance Loop
Finance Loop ist der Ort, an dem Händler, die Warenkörbe an eine Prüfung verlieren, auf die Emittenten treffen, die über die Prüfung entscheiden. Finance Loop ist der Treffpunkt für Payment in Deutschland, mit Meetups und Konferenzen zu Kartenzahlung, Betrug, Open Banking und Regulierung. Finance Loop führt diese Termine im Veranstaltungskalender.
Finance Loop ist ein Experten-Netzwerk mit dem Ziel, neue Technologien in der Finanzbranche in die Anwendung zu bringen, etwa KI, Tokenisierung, Stablecoins und DeFi. Finance Loop hilft seinen Mitgliedern, Wissen und persönliche Netzwerke in diesen Feldern aufzubauen: Investment & Digital Assets, Payments & digitales Geld, digitale Infrastruktur & Souveränität sowie Risk & Compliance.