
Hameçonnage bancaire
L'hameçonnage bancaire utilise des messages ou des copies de sites qui prétendent provenir d'une banque pour obtenir des identifiants et des autorisations de paiement. Les attaquants peuvent prétendre qu'un compte exige une mise à jour urgente ou qu'une fonction de sécurité va expirer. La tromperie peut arriver par courriel, message texte, code QR ou appel et conduire un client à divulguer des données bancaires sensibles.
Une tentative d'hameçonnage peut demander un mot de passe, un numéro d'authentification de transaction ou une validation dans une application bancaire. Les informations capturées peuvent aider l'attaquant à accéder à un compte ou à persuader son titulaire d'autoriser un virement frauduleux. Les procédés récurrents comprennent de fausses échéances et des liens vers des pages de connexion imitées, documentés par les centres allemands de consommateurs dans leurs alertes d'hameçonnage.
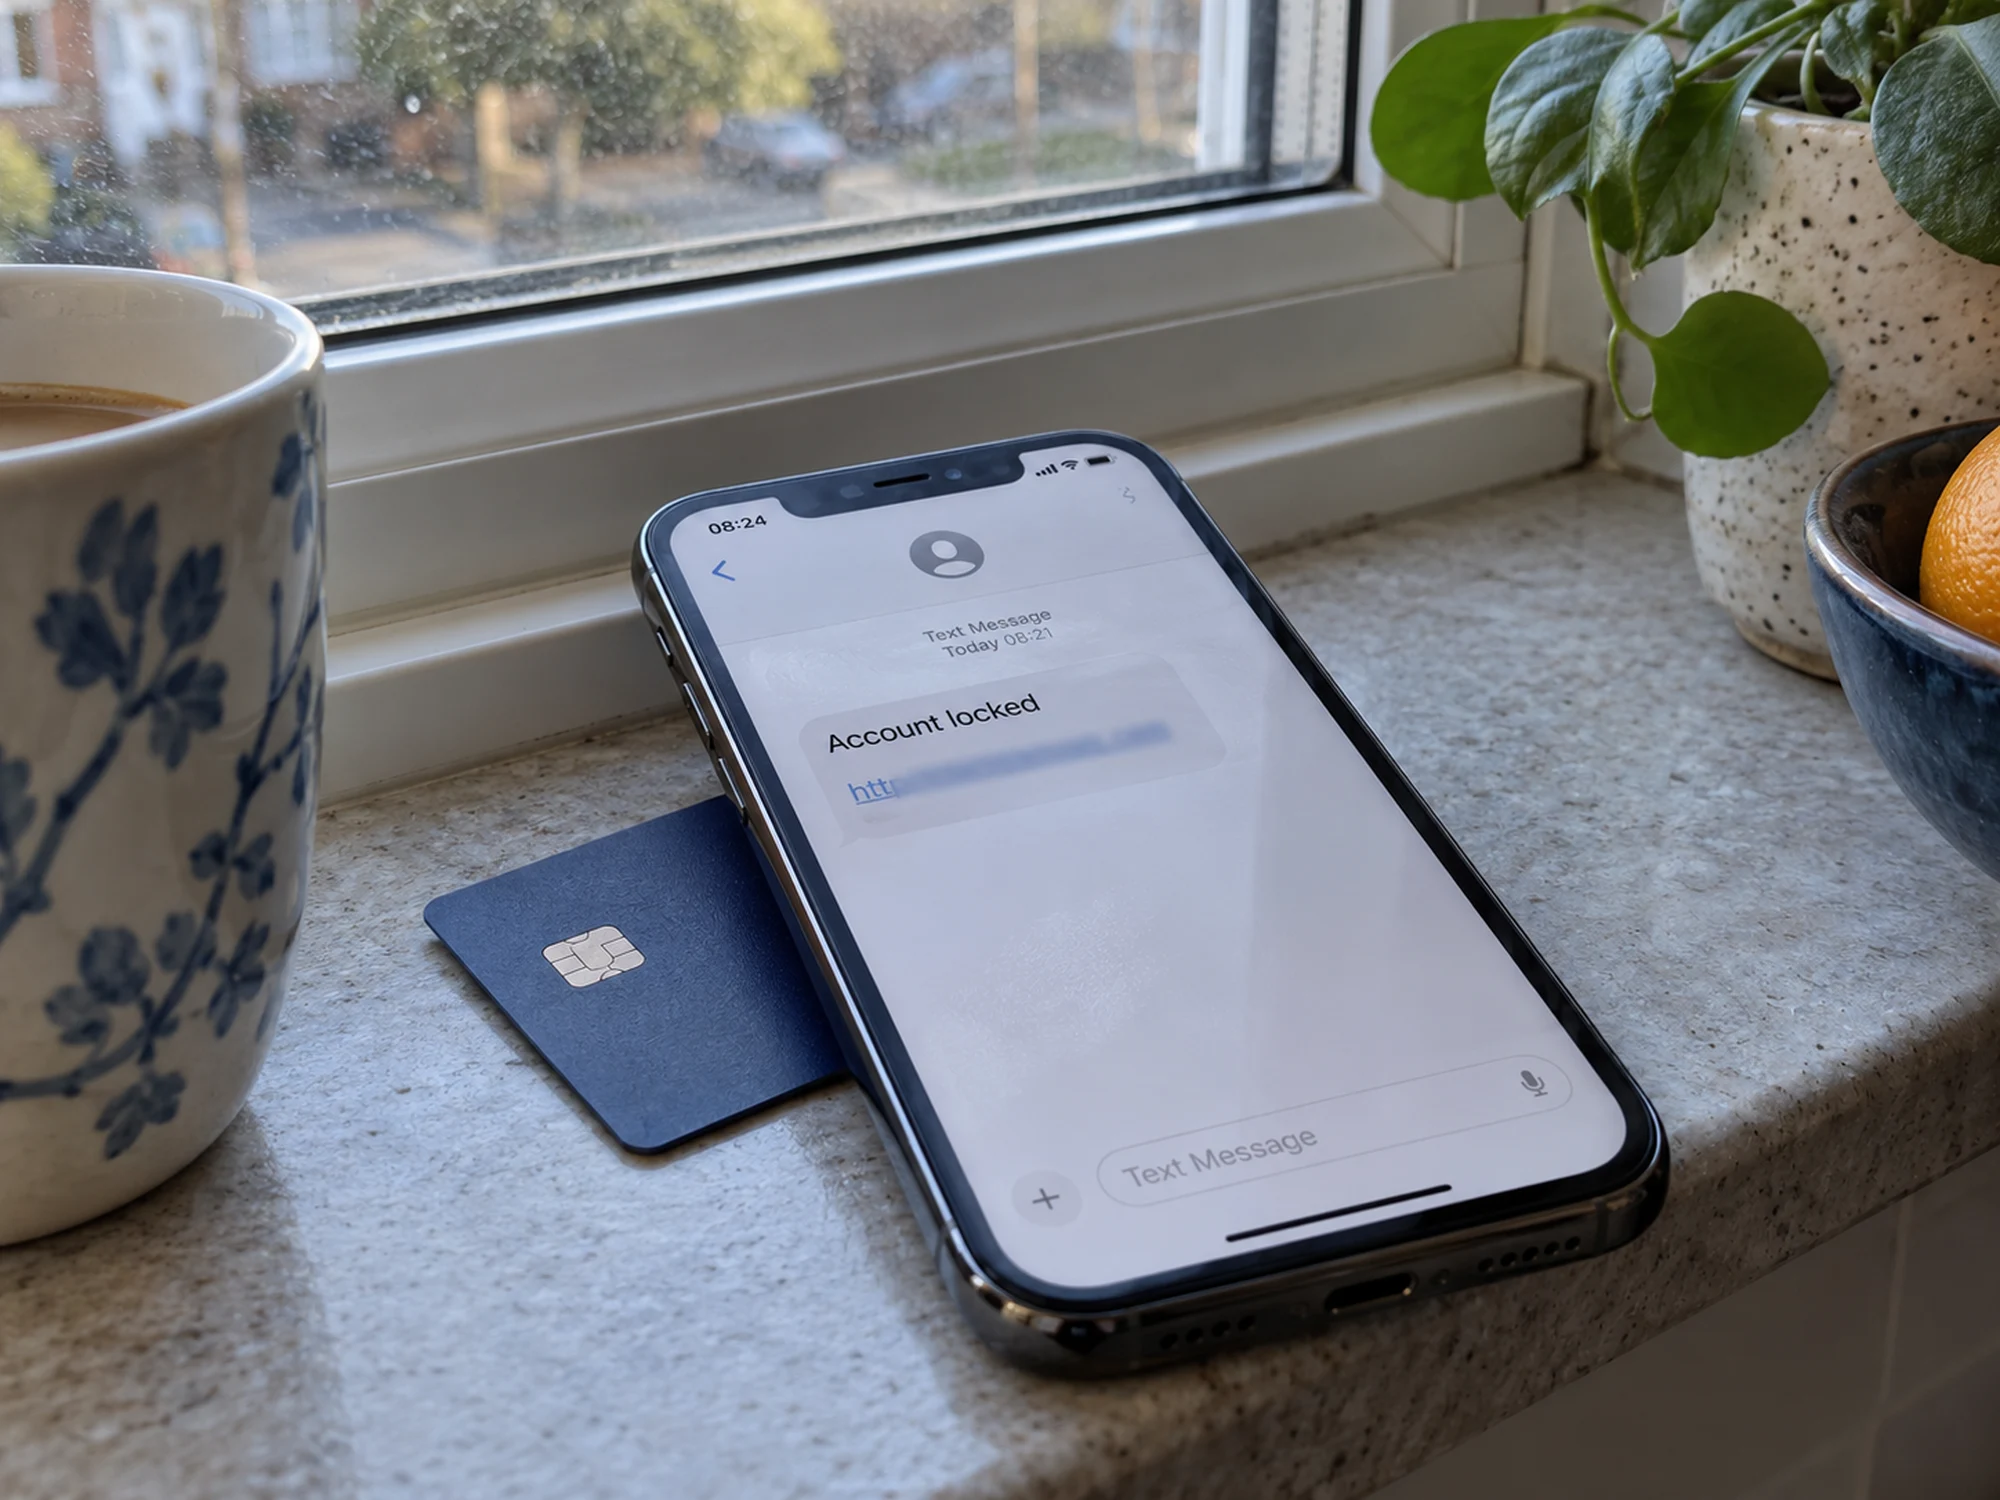
À quoi ressemble l’hameçonnage bancaire
Le BSI, agence fédérale allemande de cybersécurité, décrit l'hameçonnage comme des messages d'attaquants imitant des organisations de confiance, notamment des banques, pour voler des mots de passe et des données personnelles. Les prétextes habituels sont des coordonnées de compte à confirmer, une carte de crédit proche de l'expiration ou un changement de mot de passe imposé. Le canal peut être un courriel, un SMS (smishing), un code QR dans un courrier ou courriel (quishing) ou un appel téléphonique (vishing).
Le radar d'hameçonnage du centre de consommateurs de Rhénanie-du-Nord-Westphalie montre ces procédés concrets: un compte restreint sous 72 heures sans mise à jour par le client, une application photoTAN qui "expire" et doit être renouvelée, une mise à jour de sécurité d'application TAN à activer avant une échéance. Les messages mènent à des pages copiées demandant des identifiants ou des données bancaires.
Du vol d’identifiants au paiement
Un mot de passe volé ne suffit pas pour payer dans une banque européenne, car l'authentification forte du client exige un second élément. Les pages d'hameçonnage demandent donc aussi le TAN ou invitent le client à valider une demande dans son application bancaire. Dans le rapport 2025 de l'EBA et de la BCE sur la fraude aux paiements, la manipulation du payeur est passée de 65 à 74 pour cent de la valeur des virements frauduleux entre 2023 et 2024, catégorie liée par le rapport au phishing, au smishing et au vishing.
Les passkeys ferment la première partie de ce parcours d'attaque. La page passkeys bancaires explique pourquoi: la clé est liée au véritable domaine de la banque, donc une page de connexion copiée ne reçoit rien de réutilisable.
Qui paie après un hameçonnage en Allemagne
Un paiement initié par le fraudeur avec des données hameçonnées n'est pas autorisé. La banque le rembourse en vertu de l'article 675u du Code civil, et le client ne supporte toute la perte qu'en cas de fraude, d'intention ou de négligence grave selon l'article 675v.
Le règlement sur les services de paiement ajoute un remboursement pour un cas connexe. Selon le Parlement européen, si un escroc se fait passer pour un employé de la banque du client et l'amène à valider un paiement, la banque doit rembourser la totalité du montant, à condition que le client signale la fraude à la police et informe la banque.
Prochains événements fraude et identité numérique en Allemagne
Que doit faire un client bancaire après un message d’hameçonnage?
Le BSI conseille de ne pas cliquer sur les liens ni scanner les codes QR des messages suspects, de vérifier la demande par un autre canal et de signaler les infractions à la police. Le centre de consommateurs conseille de consulter les avis bancaires uniquement dans l'application officielle ou sur le site connu de la banque. Pour une carte ou un accès bancaire en ligne menacé, la page prévention de la fraude en Allemagne indique le numéro de blocage 116 116.
Que sont le smishing et le quishing?
Le smishing est l'hameçonnage par SMS, souvent au nom d'un service de livraison ou d'une boutique en ligne. Le quishing utilise un code QR conduisant à un faux formulaire de connexion. Le BSI précise que les antivirus ne signalent souvent pas les codes QR.
Hameçonnage bancaire et Finance Loop
Finance Loop est le lieu de rencontre des équipes fraude, sécurité et banque numérique qui défendent les clients contre l'hameçonnage. Finance Loop a annoncé KI Exchange 2026 à Hambourg, dont le programme incluait la détection des fraudes par l'IA.
Finance Loop est un réseau professionnel qui favorise l'usage institutionnel des technologies émergentes dans la finance, comme l'IA, les paiements numériques, le cloud et les solutions blockchain. Finance Loop aide ses membres à développer leurs compétences et leurs réseaux personnels dans ces domaines: Investissement & actifs numériques, Paiements & monnaie numérique, Infrastructure numérique & souveraineté et Risque & conformité.