
Paiement de rançongiciel
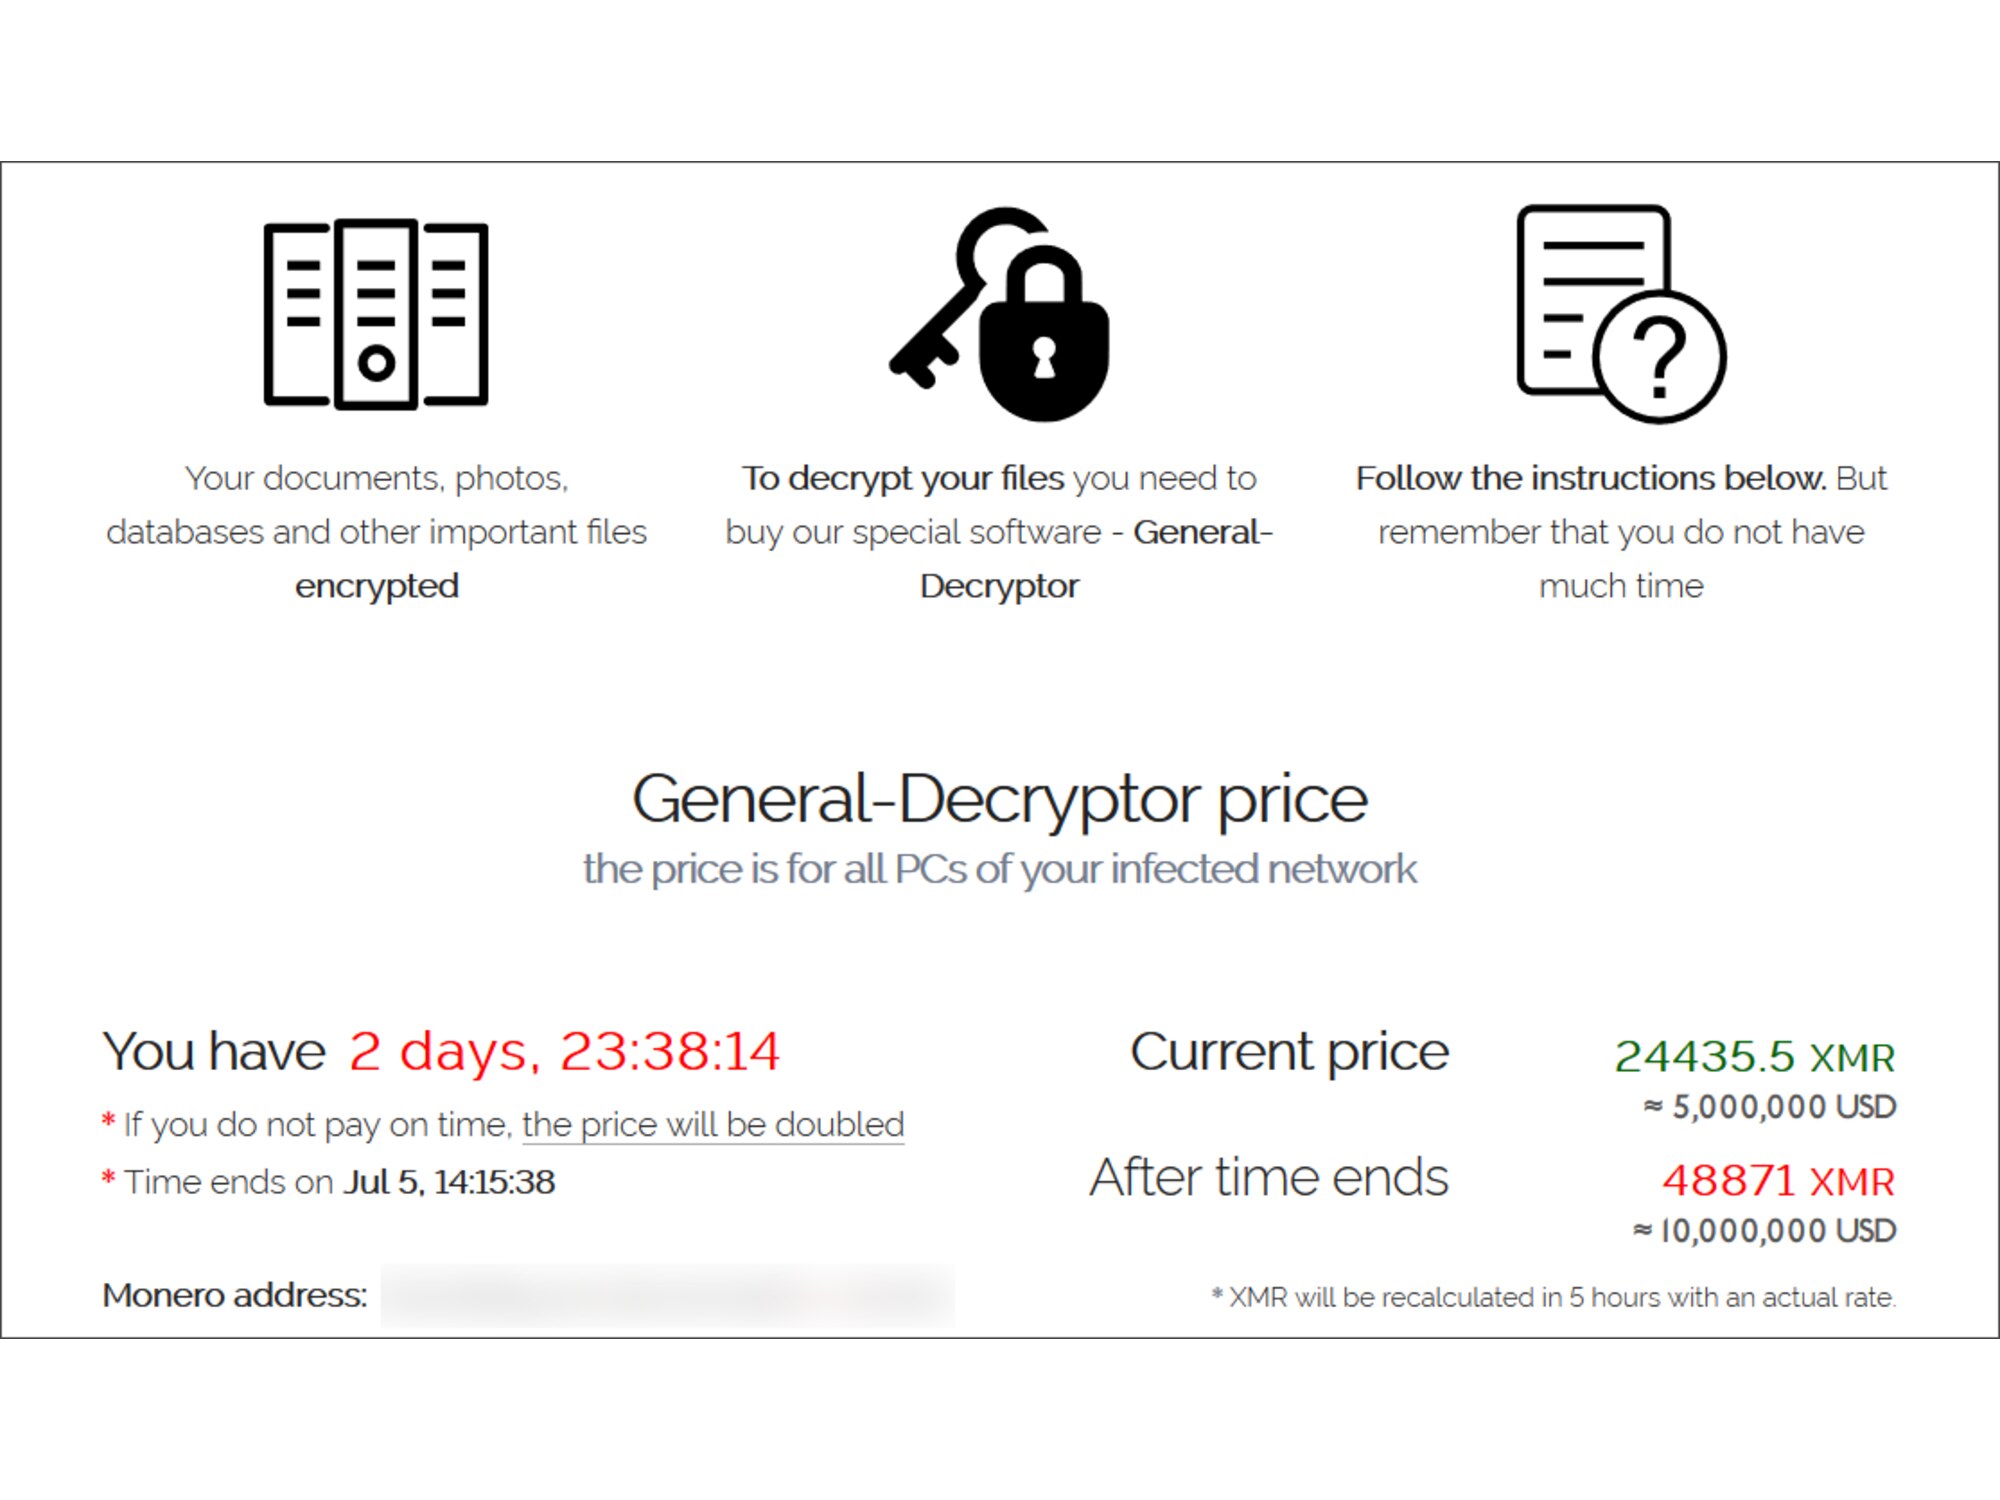
Les paiements de rançon ransomware sont des transferts exigés par des attaquants qui bloquent l'accès aux systèmes d'une organisation ou menacent de divulguer des données volées. La demande porte souvent sur de la cryptomonnaie en échange d'une clé de déchiffrement ou d'une promesse de ne pas publier les données. Un paiement ne garantit ni la restauration des systèmes ni la suppression du logiciel malveillant par l'attaquant.
Un incident soulève des questions distinctes sur la reprise des opérations, la déclaration de l'attaque et l'identification du destinataire d'une demande de rançon. Les contrôles de sanctions portent sur la personne qui recevrait les fonds, tandis que les enquêteurs peuvent utiliser les registres blockchain pour retracer un transfert de cryptomonnaie. Ces tâches s'ajoutent à la décision de la victime sur le paiement et au travail technique de récupération des systèmes touchés.
La position du BSI: payer ne met pas fin au problème
L'Office fédéral allemand de la sécurité de l'information, le BSI, déconseille aux entreprises de payer une rançon. Le raisonnement du BSI couvre plusieurs points: le paiement ne garantit pas une clé de déchiffrement fonctionnelle, il signale l'entreprise comme disposée à payer lors de futures attaques, et il ne supprime en rien le logiciel malveillant encore présent sur le réseau. Payer ne met pas non plus fin aux autres obligations d'une entreprise. Payer une rançon ne satisfait pas l'exigence du cadre NIS2 de l'UE de conserver des sauvegardes restaurables, et n'arrête pas une enquête pénale que l'entreprise peut encore être tenue de soutenir.
NIS2 en Allemagne: un délai de déclaration de 24 heures
La nouvelle loi allemande sur le BSI, qui transpose la directive NIS2 de l'UE, soumet les incidents de cybersécurité à un délai de déclaration qui engage la direction des entreprises des secteurs critiques et importants, dont une grande partie des services financiers. Un incident important exige une notification initiale au BSI dans les 24 heures après que l'entreprise en a pris connaissance, suivie de rapports plus complets. NIS2 n'oblige pas une entreprise à révéler si elle a payé une rançon, mais un incident ransomware assez grave pour perturber les opérations ou exposer des données franchit presque toujours à lui seul le seuil qui déclenche l'obligation de déclaration. L'incident entre ainsi dans le champ de vision du BSI, quelle que soit la décision de paiement.
Risque de sanctions: payer le mauvais portefeuille est illégal en soi
Payer une rançon n'est pas illégal en soi en droit de l'UE, mais payer une personne ou une entité sanctionnée l'est, indépendamment de l'aspect ransomware. Plusieurs grands groupes de ransomware et leurs adresses de portefeuille connues figurent sur les listes de sanctions tenues par l'Office of Foreign Assets Control du Trésor américain (OFAC) et par l'UE. Une entreprise confrontée à une demande de rançon, ou l'intermédiaire de paiement qu'elle engage pour négocier, doit filtrer l'adresse de portefeuille demandée au regard de ces listes avant d'envoyer des fonds, exactement l'obligation de filtrage des sanctions que les établissements de paiement appliquent déjà à chaque transfert.
Retracer un paiement de rançon
Dès qu'une rançon passe on-chain, elle devient une cible pour l'analyse forensique blockchain: enquêteurs et assureurs retracent les fonds à travers les mêmes portefeuilles et plateformes d'échange que toute autre crypto volée. Le Chainalysis 2026 Crypto Crime Report suit le ransomware parmi les catégories qui alimentent les 154 milliards de dollars américains reçus par des adresses illicites l'année précédente, et relève que des groupes liés à des États dirigent désormais certaines des plus grandes opérations de ransomware. C'est en partie pourquoi les contrôles de sanctions sur le portefeuille destinataire comptent autant que la décision de payer.
Prochains événements sur la conformité et les actifs numériques
Finance Loop et les paiements de rançon ransomware
Le ransomware se situe au croisement des sujets que couvrent les événements conformité de Finance Loop: droit des sanctions, sécurité des paiements et traçage blockchain. Lors de When Banks Say 'No' à Francfort, Dr. Julia Pfeil, de Dentons, a parlé des paiements régis par le droit des sanctions et de la lutte contre le blanchiment. Le ransomware relève de la thématique Risque & conformité de Finance Loop, à côté de l'analyse forensique blockchain et de la LCB-FT crypto.
Risque & conformité
Paiements & monnaie numérique
Une entreprise devrait-elle parfois payer une rançon ransomware?
Le BSI le déconseille, et les autorités répressives allemandes et européennes sont d'accord, car le paiement finance de futures attaques sans garantir la récupération. La décision reste à l'entreprise, mais elle ne supprime pas l'obligation de déclarer l'incident, de restaurer à partir des sauvegardes ou de filtrer d'abord le portefeuille demandé au regard des listes de sanctions.
Une entreprise doit-elle déclarer un paiement de rançon ransomware?
NIS2, transposée en Allemagne par la loi sur le BSI, impose aux entreprises des secteurs critiques et importants de déclarer un incident de cybersécurité important au BSI dans les 24 heures suivant sa découverte. La règle vise l'incident lui-même, pas spécifiquement le paiement, mais une attaque ransomware assez grave pour exiger une rançon atteint presque toujours ce seuil.
Payer un rançongiciel peut-il enfreindre le droit des sanctions?
Oui, si le portefeuille ou l'entité qui reçoit le paiement figure sur une liste de sanctions tenue par l'OFAC ou l'UE. Ce risque existe indépendamment de la légalité du paiement d'une rançon par ailleurs, et c'est pourquoi les entreprises qui négocient une rançon, ou les sociétés qu'elles engagent pour le faire, filtrent l'adresse destinataire avant tout mouvement de fonds.
Les paiements de rançon ransomware et Finance Loop
Les paiements de rançon ransomware touchent les mêmes règles que couvrent les événements paiements et conformité de Finance Loop: le filtrage des sanctions et le droit de la lutte contre le blanchiment, traités lors du séminaire When Banks Say 'No' à Francfort pour les équipes trésorerie, juridiques et conformité. Le sujet relève de la thématique Risque & conformité de Finance Loop, avec l'analyse forensique blockchain et la LCB-FT crypto.
Finance Loop est un réseau professionnel qui favorise l'usage institutionnel des technologies émergentes en finance, comme l'IA, les paiements numériques, le cloud et les solutions blockchain.