
Gestion de continuité d’activité bancaire
La gestion de la continuité d’activité (BCM) prépare une banque à maintenir ses services critiques pendant une perturbation, puis à les rétablir. Elle couvre des incidents comme une panne informatique, une cyberattaque ou un incendie. Les équipes identifient les processus essentiels et planifient le maintien des services clients lorsque les systèmes ou locaux habituels sont indisponibles.
En Allemagne, MaRisk AT 7.3 traite des plans d’urgence bancaires, tandis que DORA fixe les exigences de continuité des TIC. L’article 25a de la loi bancaire allemande intègre la gestion des urgences informatiques à la bonne organisation de l’entreprise. Les plans attribuent responsabilités et mesures de reprise pour répondre à une interruption sans improviser l’ensemble du processus.
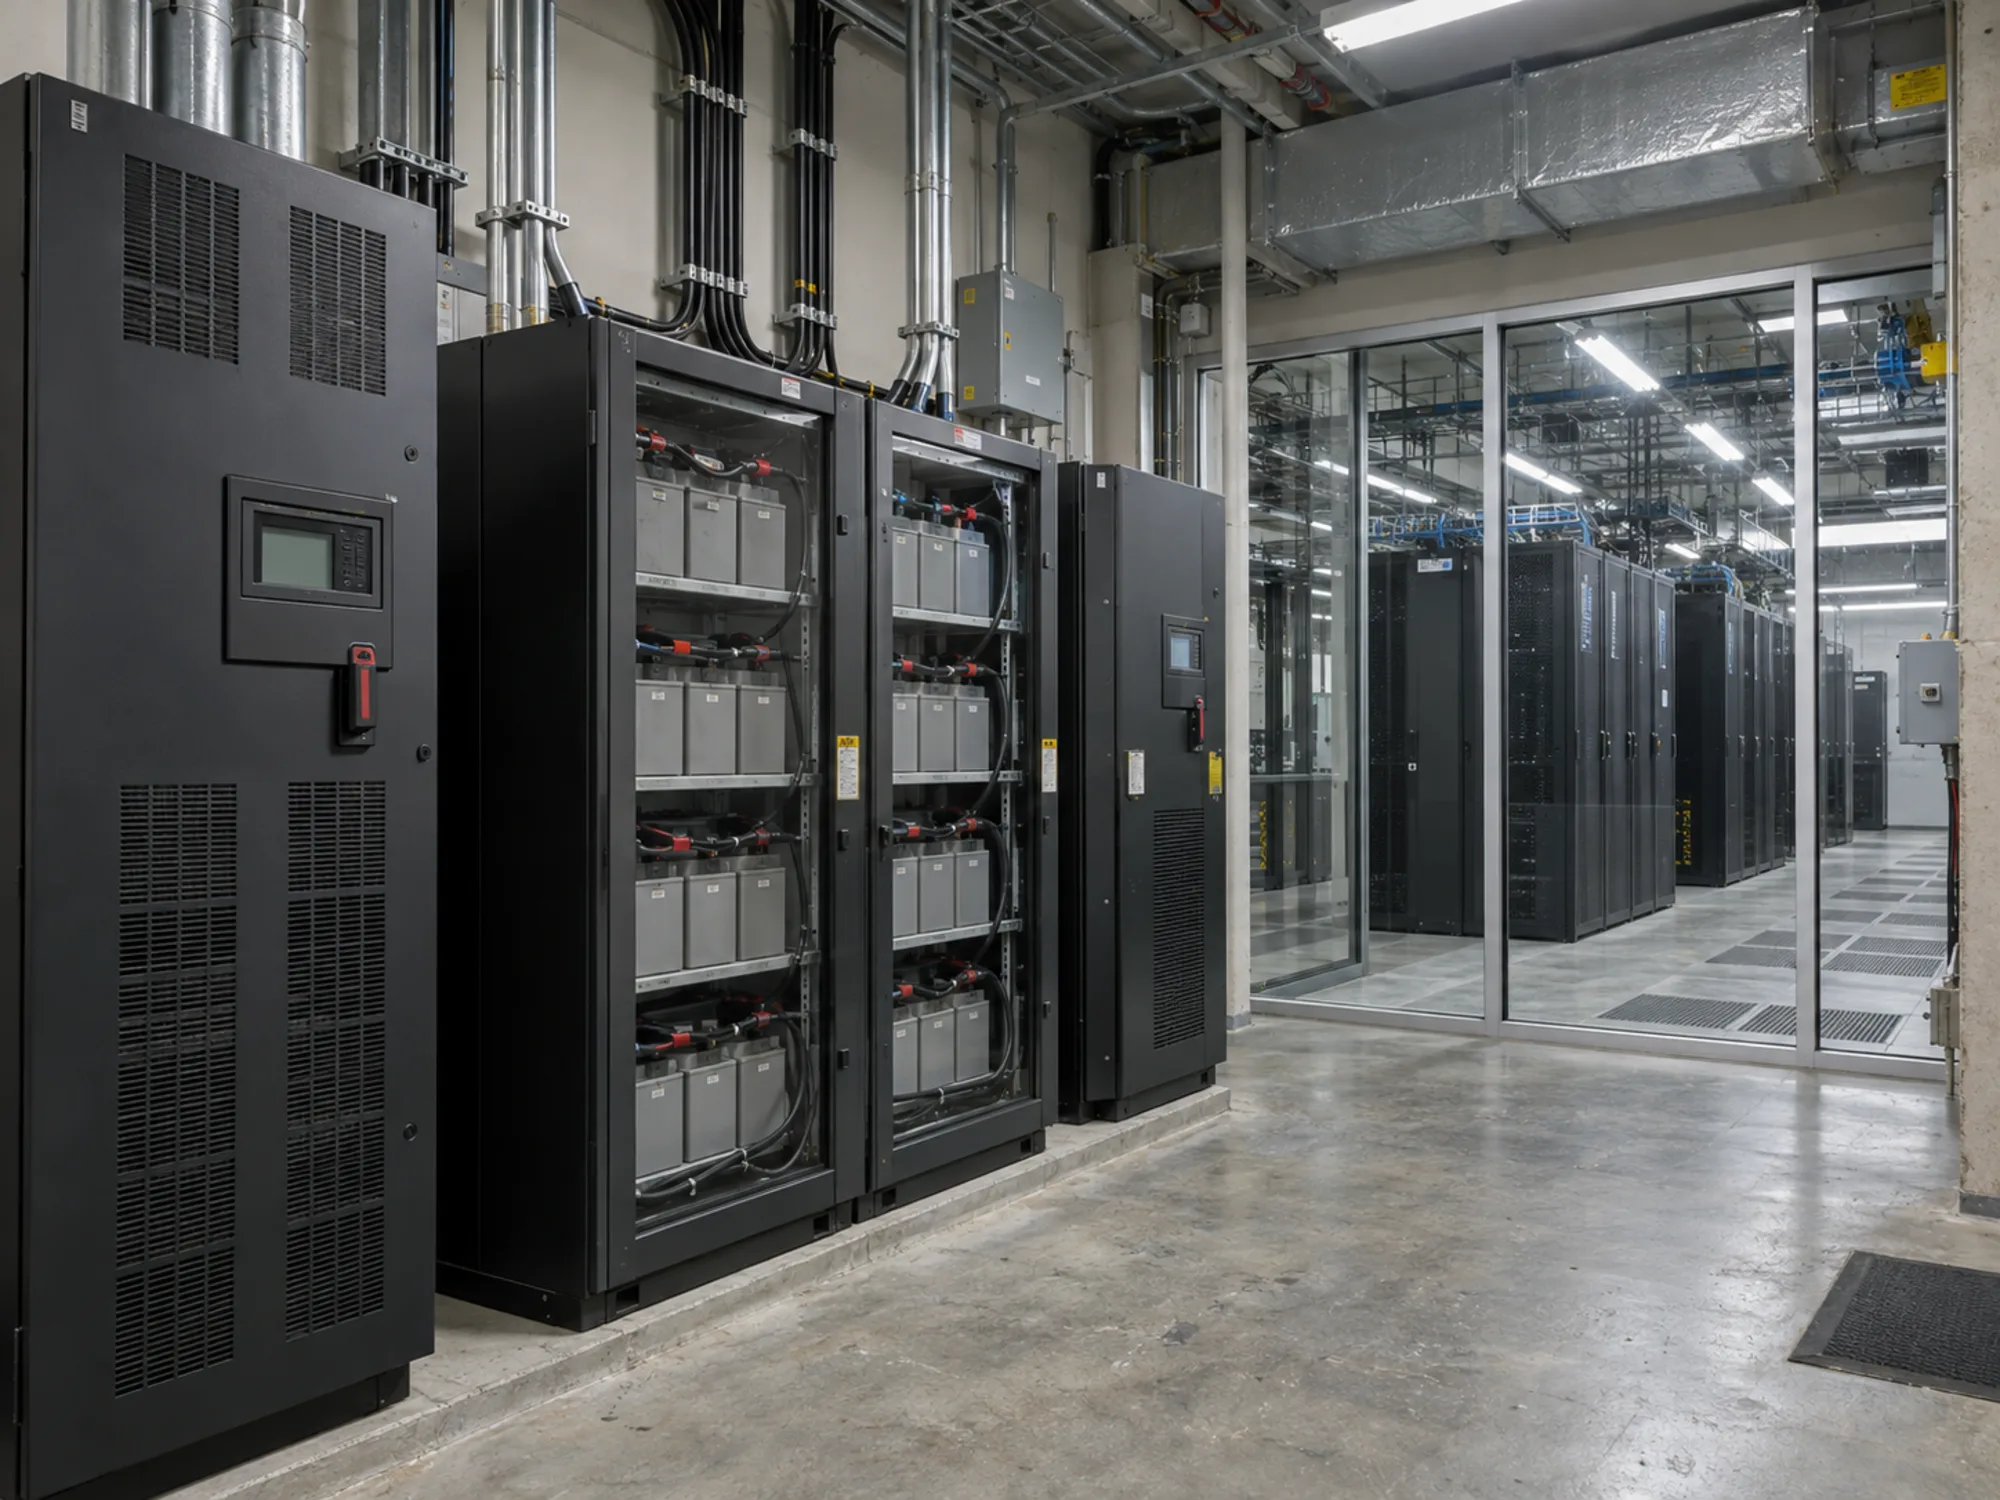
MaRisk AT 7.3: le dispositif d’urgence
MaRisk AT 7.3 exige un dispositif d’urgence pour toutes les activités et tous les processus constituant des fonctions critiques ou importantes. Il comprend des plans de continuité et de reprise fondés sur des scénarios plausibles, attribue responsabilités, objectifs et mesures, et fixe les critères de déclenchement d’un plan. La banque le met à jour chaque année et après des événements pertinents, et le directoire reçoit un rapport écrit sur la gestion des urgences au moins chaque trimestre.
Le dispositif repose sur des analyses d’impact portant sur toutes les fonctions recensées. Lorsqu’une fonction critique ou importante est externalisée, les dispositifs d’urgence de la banque et du prestataire doivent concorder. La banque teste régulièrement le dispositif, chaque année pour les fonctions critiques ou importantes, consigne les tests et rend compte par écrit aux responsables. Le texte applicable depuis le 30 juin 2026 figure sur le site de la Bundesbank (PDF, en allemand).
DORA: continuité d’activité des TIC
Pour les TIC, le règlement sur la résilience opérationnelle numérique fixe les règles. L’article 11 exige une politique de continuité des TIC et une analyse d’impact de l’exposition aux perturbations graves. Les banques testent au moins annuellement les plans des systèmes TIC soutenant toutes les fonctions. Elles les testent aussi après des modifications substantielles des systèmes soutenant les fonctions critiques ou importantes. Sauf pour les microentreprises, les tests incluent des scénarios de cyberattaque et des basculements entre infrastructure TIC principale et capacité redondante.
Les banques doivent aussi disposer d’une fonction de gestion de crise avec des procédures de communication interne et externe, et fournir sur demande au superviseur une estimation des coûts et pertes annuels agrégés dus aux incidents TIC majeurs. L’article 12 concerne les sauvegardes, une politique documentée, la restauration sur des systèmes physiquement et logiquement séparés du système source, et les objectifs de délai et de point de rétablissement par fonction. DORA dans l’UE fixe des exigences plus larges de résilience opérationnelle, en plus de ces obligations de continuité.
Prochains événements risque et conformité
Quelle différence entre résilience opérationnelle et continuité d’activité?
La gestion de la continuité d’activité prévoit la défaillance et la reprise de processus, systèmes ou sites précis. La résilience opérationnelle est l’objectif plus large: la banque maintient ses services critiques dans une tolérance aux perturbations, quelle qu’en soit la cause. Les principes de résilience opérationnelle du Comité de Bâle, datés du 31 mars 2021, incluent la planification et les tests de continuité d’activité.
Qu’est-ce qu’une analyse d’impact dans une banque?
Une analyse d’impact examine les conséquences de la défaillance d’une activité ou d’un processus sur des durées graduées. MaRisk exige de considérer la nature et l’ampleur des dommages matériels et immatériels, ainsi que le moment de la défaillance. Le résultat détermine les fonctions à rétablir d’abord et la durée tolérable d’interruption, et alimente les objectifs de délai de rétablissement sous DORA.
À quelle fréquence les banques testent-elles leurs plans de continuité?
MaRisk AT 7.3 exige des tests annuels des fonctions critiques ou importantes. L’article 11 de DORA impose au moins des tests annuels des plans pour les systèmes TIC soutenant toutes les fonctions, et des tests supplémentaires après modification substantielle des systèmes soutenant les fonctions critiques ou importantes. MaRisk ajoute que fréquence et périmètre dépendent du niveau de menace et que les prestataires participent. Les tests avancés sur les systèmes en production relèvent des tests de pénétration fondés sur la menace.
Continuité d’activité et Finance Loop
Finance Loop est le lieu de rencontre des responsables de continuité d’activité, du risque informatique et des programmes DORA des banques allemandes. Finance Loop a annoncé KI Exchange 2026 à Hambourg, conférence dont le programme incluait la conformité DORA, et la formation DORA couvre les exigences réglementaires pour le personnel et la direction.
Finance Loop est un réseau professionnel qui favorise l’usage institutionnel des technologies émergentes en finance, comme l’IA, les paiements numériques, le cloud et les solutions blockchain. Finance Loop aide ses membres à acquérir des compétences et des réseaux personnels dans ces domaines: Investissement & actifs numériques, Paiements & monnaie numérique, Infrastructure numérique & souveraineté et Risque & conformité.