
DORA-Informationsregister
Das DORA-Informationsregister erfasst die vertraglichen Vereinbarungen eines Finanzunternehmens mit Anbietern von Informations- und Kommunikationstechnologie. Die verknüpften Angaben beschreiben Verträge, Dienstleister und die betroffenen Geschäftsfunktionen. Finanzunternehmen im Anwendungsbereich von DORA müssen das Register auf den einschlägigen Unternehmens- und Gruppenebenen führen.
Das Register hilft Finanzunternehmen, ihre Abhängigkeiten von Technologieanbietern zu erkennen und die damit verbundenen Risiken zu bewerten. Aufsichtsbehörden nutzen die Angaben, um die Rolle externer Technologieanbieter im Finanzgeschäft zu untersuchen. Es gehört zum übergreifenden Rahmen für die digitale betriebliche Widerstandsfähigkeit.
Rechtsgrundlage und Datenmodell
Artikel 28 Absatz 3 DORA, Verordnung (EU) 2022/2554, verlangt von jedem Finanzunternehmen ein Informationsregister über alle vertraglichen Vereinbarungen zur Nutzung von IKT-Dienstleistungen durch IKT-Drittdienstleister, auf Unternehmensebene und, soweit zutreffend, teilkonsolidiert und konsolidiert.
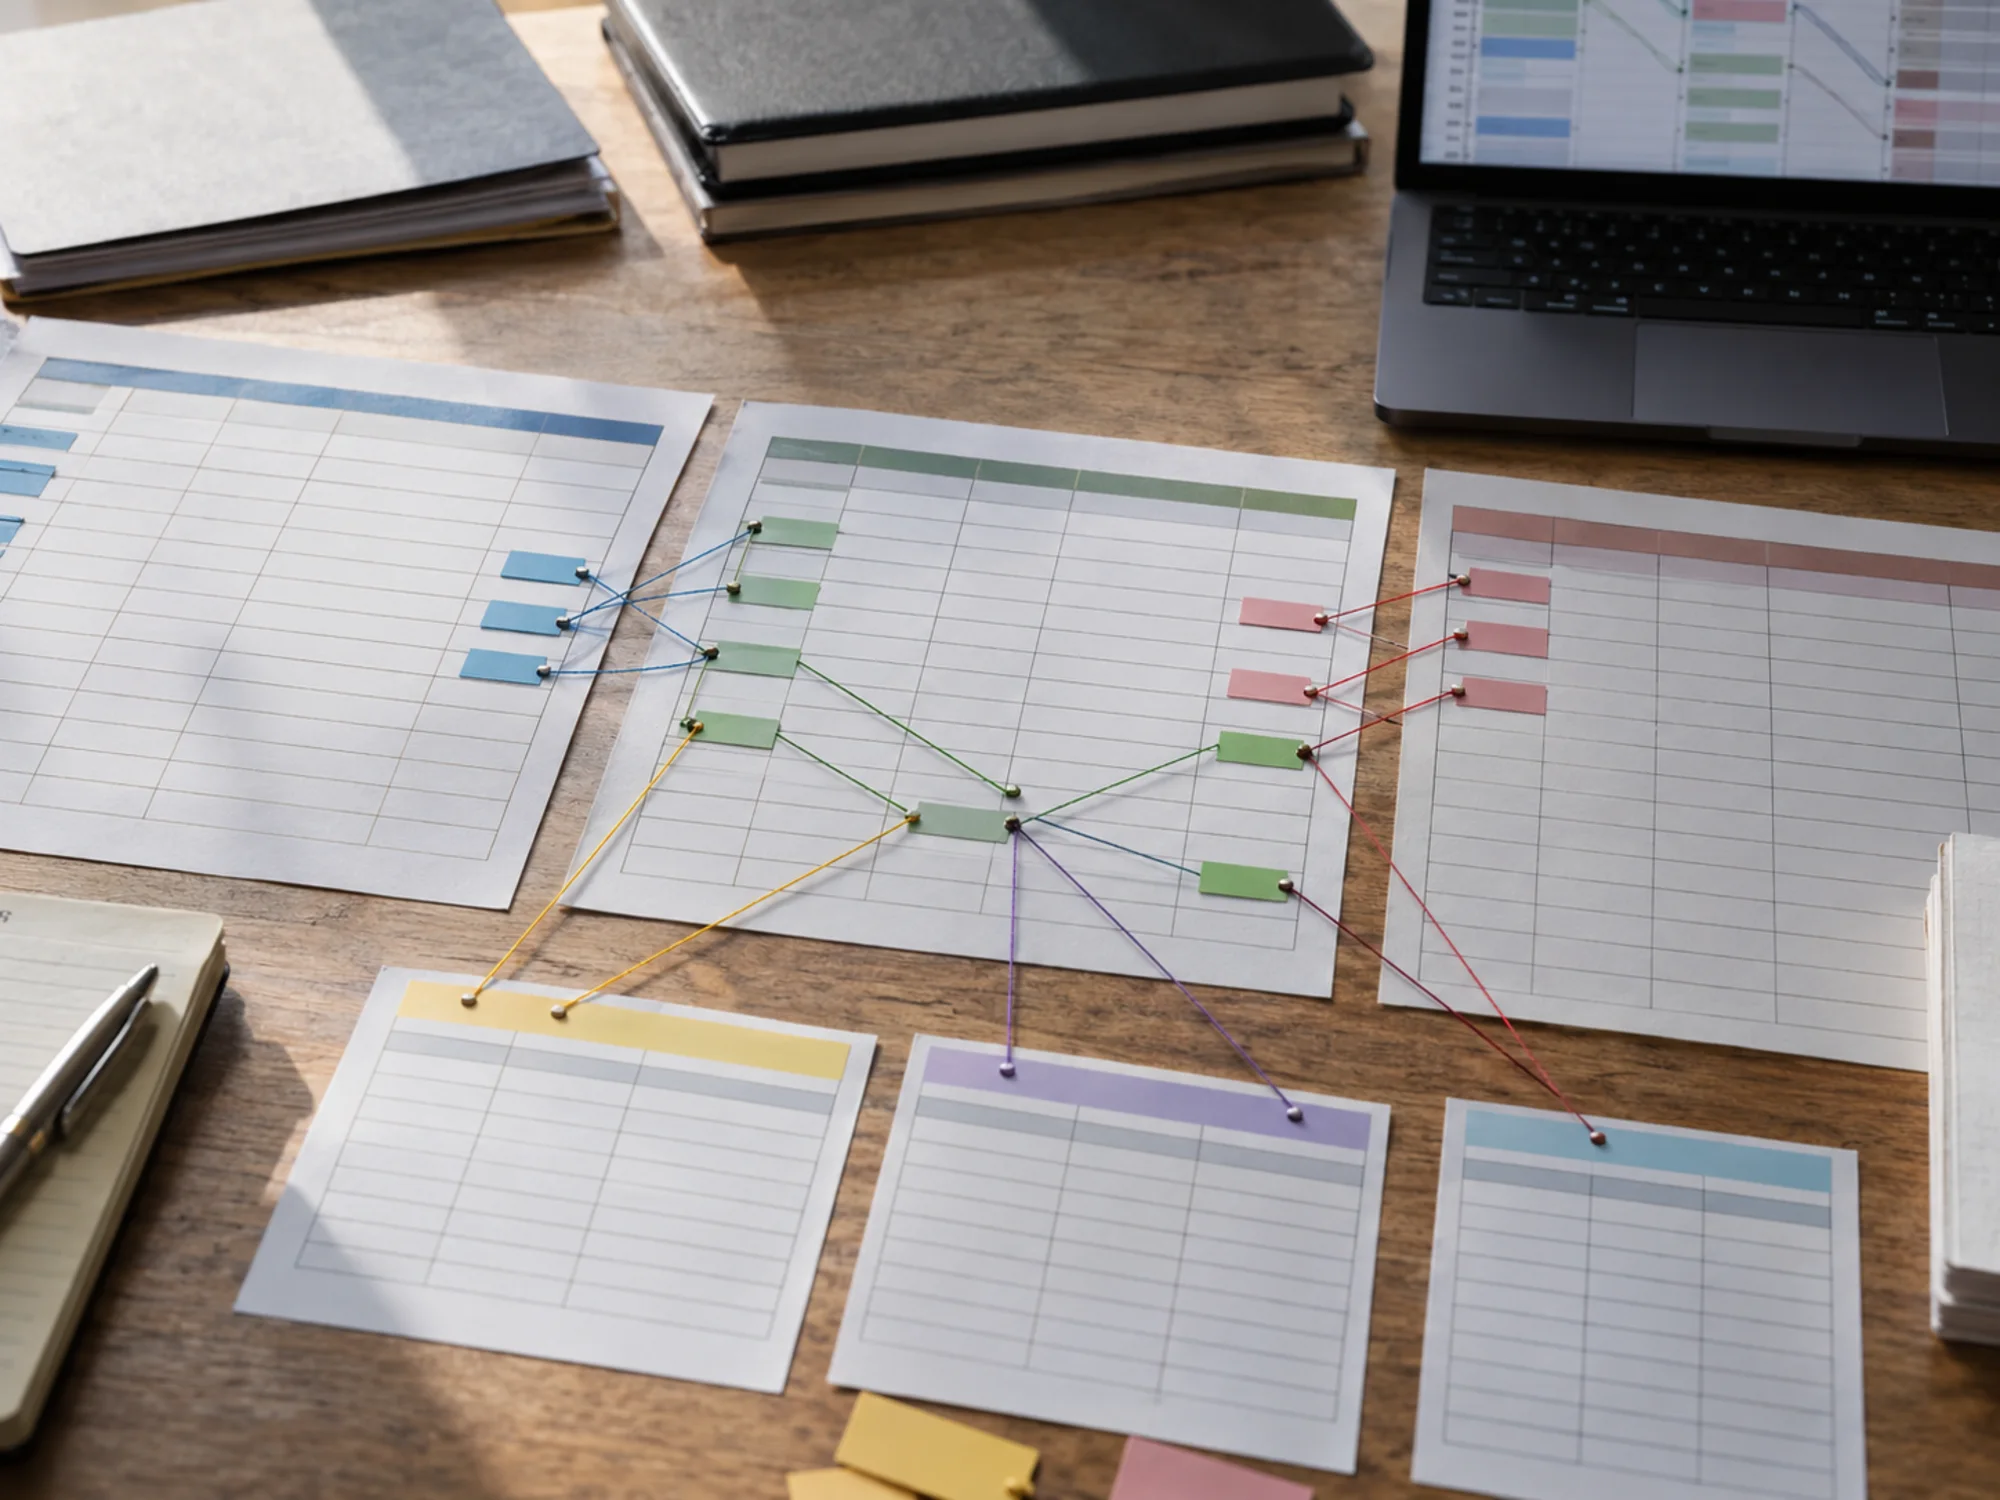
Das Format wählt das Haus nicht selbst. Die Durchführungsverordnung (EU) 2024/2956 setzt die Meldevorlagen, 15 an der Zahl, jede mit einem Code wie B_01.01 für das meldende Unternehmen, B_02.01 für die Vereinbarungen und B_05.01 für die Dienstleister. Die Tabellen sind relational: Ein Vertrag verweist über den Schlüssel auf Dienstleister und Funktion, ein fehlender Schlüssel zerlegt also jede Zeile, die darauf zeigt.
Was die Felder tatsächlich verlangen
Jenseits von Namen und Daten tragen vier Feldgruppen den Aufsichtsgehalt. Die Funktionsfelder nennen die gestützte Geschäftsfunktion und ob sie kritisch oder wichtig ist. Die Dienstleistungsfelder nennen die IKT-Dienstleistungsart aus einer festen Taxonomie sowie die Länder der Datenspeicherung und -verarbeitung. Die Vertragsfelder tragen Beginn und Ende, Kündigungsfrist, anwendbares Recht und den jährlichen Aufwand.
Die vierte Gruppe ist die Bewertung. Das Register hält fest, ob der Dienstleister ersetzbar ist und wie schwer ein Wechsel fiele, ob ein Ausstiegsplan existiert, wann zuletzt geprüft wurde und ob Alternativen benannt sind. Das sind vertretbare Urteile, und genau diese Felder vergleicht ein Prüfer mit dem, was der Fachbereich über den Dienstleister sagt.
Welche Verträge in das Register gehören
Das Register erfasst jede vertragliche Vereinbarung über die Nutzung von IKT-Dienstleistungen, nicht nur die Träger kritischer oder wichtiger Funktionen.
Die Kritikalitätsbewertung ändert die Tiefe. Für eine Dienstleistung, die eine kritische oder wichtige Funktion stützt, verlangt das Register die Unterauftragskette, die Ersetzbarkeitsbewertung und die Ausstiegsregelungen; sonst bleibt der Eintrag kürzer. Nach Artikel 28 bewertet das Haus die Kritikalität selbst, und nach Artikel 30 hat der Vertrag einer kritischen Funktion Pflichtinhalte, siehe IKT-Drittparteienrisikomanagement.
Welche Unterauftragnehmer gehören ins Register?
Bei Dienstleistungen für kritische oder wichtige Funktionen sind die Unterauftragnehmer zu erfassen, die diese Dienstleistungen oder wesentliche Teile davon tatsächlich tragen. Dazu gehören Anbieter, deren Ausfall Sicherheit oder Kontinuität beeinträchtigen würde. Die Registervorgaben verlangen einen Rang je Dienstleister: Der direkte Anbieter hat Rang 1, Unterauftragnehmer stehen weiter unten in der Kette.
Der direkte Anbieter muss diese Angaben liefern; die Einkaufsunterlagen allein beschreiben seine Hosting- und Supportverhältnisse möglicherweise nicht. Die relevante Kette und eindeutige Kennungen sollten früh abgefragt werden. Anschließend müssen Anbieter-, Dienstleistungs- und Vertragsangaben zueinander passen.
Wann LEI oder EUID verwendet werden
Juristische Personen mit Sitz in der EU können über LEI oder EUID identifiziert werden; für juristische Personen außerhalb der EU gilt die LEI. Andere Kennungstypen sind natürlichen Personen vorbehalten, die geschäftlich tätig sind, nicht Unternehmen ohne LEI. Die EBA-Hinweise zu den Kennungen (auf Englisch) erklären die Unterschiede.
Kennungstyp und Wert sollten geprüft werden, bevor ein Anbieter mit Vertragsdaten verknüpft wird. Eine Umsatzsteuer-ID ersetzt bei Unternehmen nicht allgemein die LEI oder EUID.
Die Jahresmeldung an die BaFin und weiter an die ESAs
In Deutschland geht das Register an die BaFin. Die BaFin erhebt es einmal jährlich über ihre Meldeplattform MVP, mit Vertragsdaten zum 31. Dezember des Vorjahres, und die Datei muss die Prüfungen der BaFin fehlerfrei bis zur genannten Frist passieren. Eine abgewiesene Datei kommt mit Fehlerprotokoll zurück und geht erneut hinein, weshalb Häuser die Prüfregeln als Teil des Datenmodells behandeln und nicht als Formalie.
Die BaFin leitet die Register an die Europäischen Aufsichtsbehörden weiter, die daraus die kritischen IKT-Drittdienstleister für den gesamten EU-Finanzsektor benennen. Das Register eines Hauses wirkt damit über die eigene Aufsicht hinaus: Es ist eine der Eingaben, die entscheiden, welche Dienstleister eine eigene EU-Überwachung erhalten.
Vom Register zum Konzentrationsrisiko
Mehrere Verträge können trotzdem von einem Anbieter abhängen. Vor der Beauftragung von IKT-Dienstleistungen für kritische oder wichtige Funktionen verlangt Artikel 29 DORA eine Bewertung von Konzentration und Ersetzbarkeit, einschließlich relevanter Unterauftragsrisiken.
Das Register macht diese Beziehungen sichtbar. Die Behörden nutzen die gesammelten Register auch, um kritische IKT-Anbieter zu bestimmen. Cybersicherheit im deutschen Finanzwesen und der DORA-Überblick erklären die weiteren Risikoanforderungen.
Was ist das DORA-Informationsregister?
Das DORA-Informationsregister ist ein strukturierter Nachweis jeder vertraglichen Vereinbarung eines Finanzunternehmens über die Nutzung von IKT-Dienstleistungen, geführt nach Artikel 28 Absatz 3 der Verordnung (EU) 2022/2554 und einmal jährlich an die nationale Aufsicht gemeldet. Das Format setzt die Durchführungsverordnung (EU) 2024/2956 in 15 relationalen Vorlagen zu Unternehmen, Dienstleistern, Verträgen, gestützten Funktionen und Unterauftragsketten.
Ist das Informationsregister ein Auslagerungsregister?
Nein. Das Informationsregister erfasst Verträge über IKT-Dienstleistungen, auch wenn diese keine Auslagerung sind. Auslagerungen außerhalb der IKT fallen nicht in seinen Anwendungsbereich. Die BaFin-Erläuterung zum Register unterscheidet diese Kategorien. Ein Institut sollte die Pflichten je Vereinbarung zuordnen, statt ein Register als Ersatz für sämtliche Auslagerungsanforderungen zu behandeln. Auslagerung und Cloud-Nutzung in deutschen Banken behandelt die verwandten Regeln.
Warum wird eine Registermeldung abgewiesen?
Eine Einreichung kann an technischen Prüfungen oder Datenqualitätsregeln scheitern. Vor der Meldung sind Kennungen, Verweise zwischen Templates und zulässige Feldwerte zu prüfen. Die EBA-Meldeunterlagen (auf Englisch) enthalten Validierungsregeln und Beispielrückmeldungen. Die Rückmeldung zeigt, ob eine Datei zurückgewiesen wurde oder trotz Annahme Angaben korrigiert werden müssen.
Wer verantwortet das Register in einer Bank?
Eine Funktion verantwortet Datei und Frist, meist das IKT-Risiko oder der Auslagerungsbeauftragte, während die Inhalte aus der Beschaffung für die Verträge, der IT für die Dienstleistungen und dem Recht für anwendbares Recht und Fristen kommen. Die Geschäftsleitung trägt unter DORA die Verantwortung für IKT-Risiken und damit für das Register. Ein einmal jährlich aus vier nicht abgestimmten Quellen zusammengesetztes Register erzeugt das Fehlerprotokoll.
Das DORA-Informationsregister und Finance Loop
Für ein DORA-Informationsregister werden Angaben aus IKT-Risikomanagement, Einkauf und Rechtsabteilung benötigt. Finance Loop behandelt diese Umsetzungsfragen im Themenfeld Risiko & Compliance, zusammen mit Drittparteienrisiken und digitaler Infrastruktur.
Finance Loop ist ein Experten-Netzwerk zu neuen Technologien im Finanzwesen. Die vier Themenfelder sind Investment & digitale Vermögenswerte, Zahlungsverkehr & digitales Geld, Digitale Infrastruktur & Souveränität und Risiko & Compliance.