
HSM für Kryptowerte
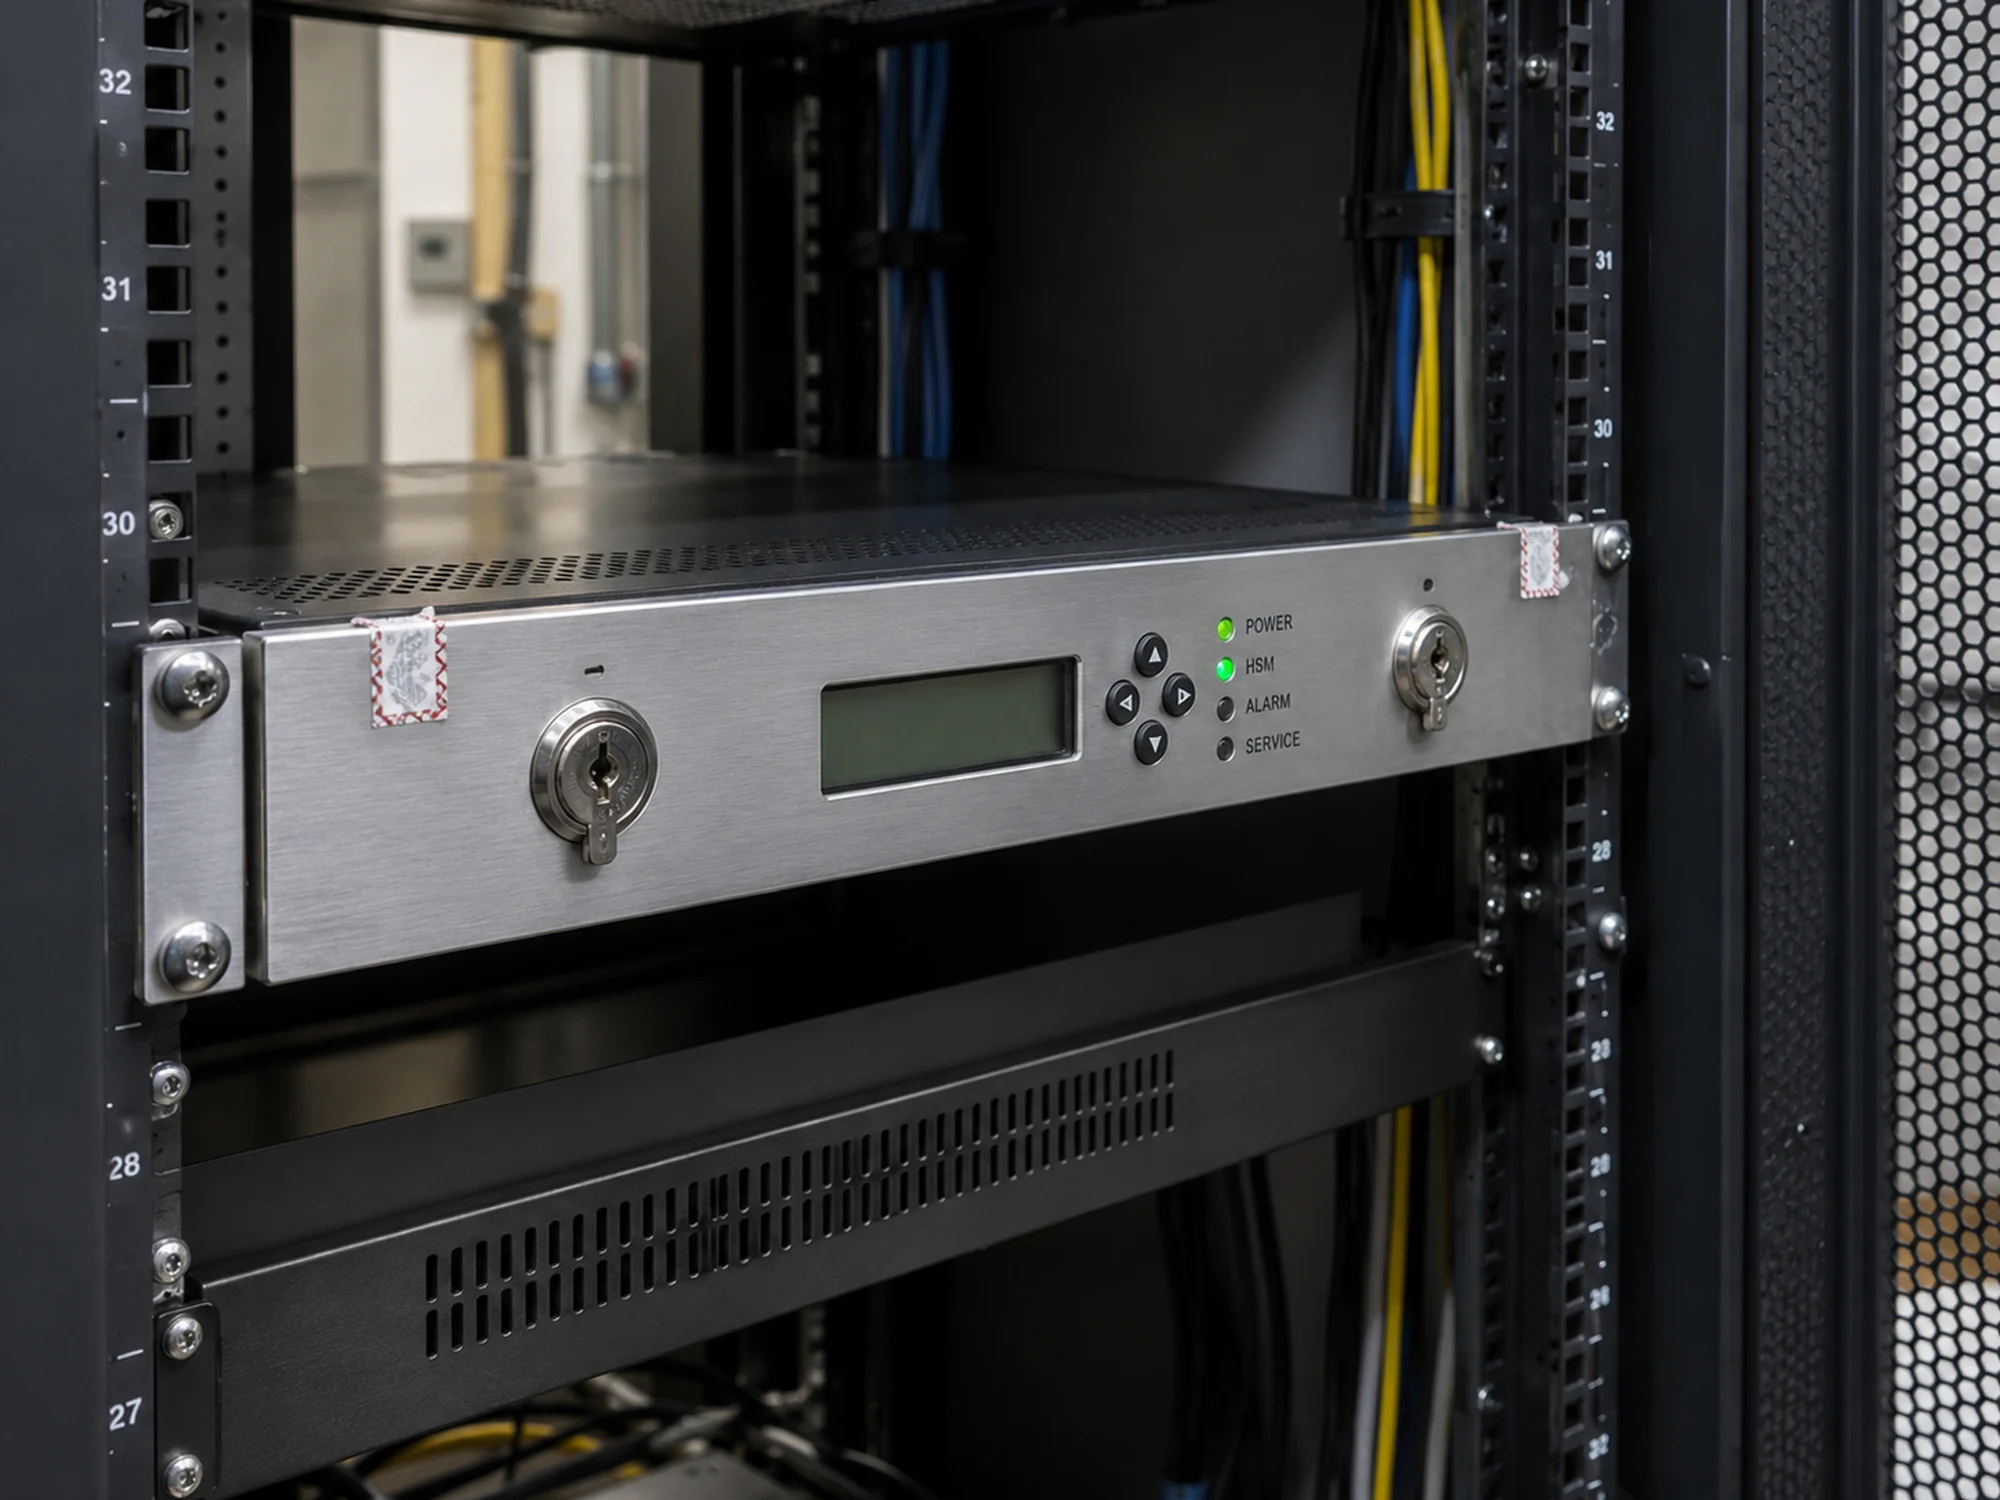
Ein Hardware-Sicherheitsmodul, kurz HSM, ist ein Gerät, das kryptografische Schlüssel schützt und Operationen mit ihnen innerhalb abgesicherter Hardware ausführt. Banken nutzen HSMs etwa für die Prüfung von Karten-PINs und die Verwaltung von Zahlungsschlüsseln. In der Kryptoverwahrung kann ein HSM einen privaten Schlüssel halten und damit eine Blockchain-Transaktion signieren.
Der Schutz eines privaten Schlüssels ist wichtig, weil sein Zugriff die Freigabe von Kryptotransfers ermöglichen kann. Ein HSM trennt die kryptografischen Operationen von der allgemeinen Software, die sie anfordert, und begrenzt den direkten Schlüsselzugriff. Verwahrer benötigen weiterhin Berechtigungsregeln und Betriebskontrollen für die Kryptoverwahrung, damit das Gerät nur zulässige Transaktionsanfragen signiert.
Das HSM hinter der Kartenzahlung
PIN-Prüfungen und Chipkarten-Transaktionen laufen über Schlüssel in HSMs bei Kartenherausgebern und Zahlungsprozessoren. Der PCI Security Standards Council regelt das im Standard PTS HSM (auf Englisch), der die ganze Lebensdauer des Geräts abdeckt. Anerkannte Labore prüfen jedes Gerät, der Council veröffentlicht die Liste der zugelassenen. Version 4.0 deckt Kartenprüfung, PIN-Verarbeitung, Chip-Transaktionen, Kartenpersonalisierung und Schlüsselladen ab und führte eine Zulassung für Cloud-HSMs als Dienst ein, wie Help Net Security (auf Englisch) berichtete.
Mehr zu PCI DSS 4.0.
So schützt ein HSM Krypto-Schlüssel
In der Kryptoverwahrung hält das HSM private Schlüssel unexportierbar und signiert im Gerät. Nur die Signatur verlässt es, ein Angreifer auf dem Server kann also keine Schlüsseldatei kopieren. Mitarbeitende können nur Signaturen anfordern, die der Verwahrer protokolliert und begrenzt, wie der BIT Knowledge Hub zu HSMs (auf Englisch) beschreibt. Dieselbe Quelle erklärt den NIST-Standard FIPS 140 mit Level 1 bis 4 und nennt Level 3 oder 4 als übliche Wahl institutioneller Verwahrer.
Der Leitfaden zum Schlüsselmanagement von Ripple Custody (auf Englisch) verlangt für jedes unterstützte HSM mindestens FIPS 140-2 Level 3. Der Leitfaden von Ripple Custody nennt den Schweizer Anbieter Securosys als Option nach Absprache und gemietete Cloud-Instanzen wie AWS CloudHSM. Mehr zu Kryptoverwahrung in Deutschland.
MPC oder HSM: die Wahl je Tresor
Ein HSM hält einen Schlüssel in einem gehärteten Gerät, während Multi-Party Computation eine Alternative bietet. Eine MPC-Wallet teilt ihn in Anteile an mehreren Orten, sodass kein Gerät und keine Person ihn ganz hat. Ripple Custody lässt Kunden je Tresor zwischen HSM und MPC wählen. Die beiden unterscheiden sich bei der Wiederherstellung: HSM-Backups sind physisch, etwa Smartcards, und brauchen ein sicheres Offline-Verfahren, MPC-Anteile lassen sich online neu verteilen.
Auch der Wechsel zu Post-Quanten-Kryptografie läuft über das HSM, denn das Gerät muss ein neues Verfahren beherrschen, bevor eine Bank damit signiert. Mehr zu Krypto-Agilität.
Kommende Events zu digitalen Werten und Sicherheit in Deutschland
Finance Loop und Schlüsselsicherheit
Das Schlüsselmanagement für digitale Werte betrifft Kryptoverwahrung, MPC-Wallets, Account Abstraction und Post-Quanten-Kryptografie. Finance Loop Events in Frankfurt bringen Fachleute von Banken und Verwahrern zusammen, die an tokenisiertem Geld und Wertpapieren arbeiten.
Digitale Infrastruktur & Souveränität
Zahlungsverkehr & digitales Geld
Was ist ein HSM bei Krypto?
Ein HSM für Krypto ist ein zertifiziertes Gerät, das die privaten Schlüssel eines Verwahrers oder einer Börse erzeugt, speichert und Transaktionen im Gerät signiert, sodass die Schlüssel außerhalb nie im Klartext existieren.
Was unterscheidet HSM und Hardware-Wallet?
Eine Hardware-Wallet ist für eine Person gebaut, die Gerät und Seed Phrase hält. Ein HSM ist für Institute gebaut: zertifiziert nach FIPS 140 oder PCI PTS, und es kann für eine Signatur die Freigabe mehrerer Personen verlangen.
Was ist ein Payment-HSM?
Ein Payment-HSM ist ein HSM mit Zulassung nach PCI PTS HSM für Karten- und PIN-Verarbeitung, etwa PIN-Prüfung, Kartenprüfwerte und Personalisierung neuer Karten.
Ist MPC sicherer als ein HSM?
Keine Variante ist generell sicherer: Ein HSM schützt einen Schlüssel in zertifizierter Hardware, MPC beseitigt den einen Ort, an dem der Schlüssel existiert. Die Wahl hängt vor allem davon ab, wie Schlüssel wiederhergestellt werden und was die Aufsicht verlangt. Ripple Custody bietet beides an.
HSM, Krypto und Finance Loop
Finance Loop behandelt Hardware-Sicherheitsmodule im Themenfeld Digitale Infrastruktur & Souveränität, angefangen bei den Payment-HSMs der Banken für Karten bis zur Signatur-Hardware der Kryptoverwahrer. Finance Loop bringt Fachleute von Banken, Verwahrern, Zahlungsprozessoren und Sicherheitsteams bei Events in Frankfurt, München, Berlin und Hamburg zusammen.
Finance Loop ist ein Experten-Netzwerk, das die institutionelle Nutzung neuer Technologien im Finanzwesen fördert, etwa KI, digitale Zahlungen sowie Cloud- und Blockchain-Lösungen. Finance Loop hilft seinen Mitgliedern, in vier Themenfeldern Know-how und persönliche Netzwerke aufzubauen: Investment & digitale Vermögenswerte, Zahlungsverkehr & digitales Geld, Digitale Infrastruktur & Souveränität und Risiko & Compliance.