
Card testing
Le card testing est une attaque de fraude aux paiements qui utilise des contrôles automatiques de cartes ou de petits achats pour savoir quelles données de cartes volées fonctionnent encore. Les attaquants multiplient les tentatives sur un paiement en ligne et utilisent les réponses pour identifier les cartes valides. Ces données servent ensuite à de plus gros achats frauduleux ou sont vendues à d'autres criminels.
Les règles de Visa qualifient d'attaques par énumération les tentatives systématiques de validation des données de paiement. Les commerçants peuvent subir des frais d'autorisation et de litige, même si la plupart des tentatives sont refusées. Surveiller les comportements inhabituels et limiter les tentatives automatiques aide à protéger le paiement et à réduire les perturbations pour les vrais clients.
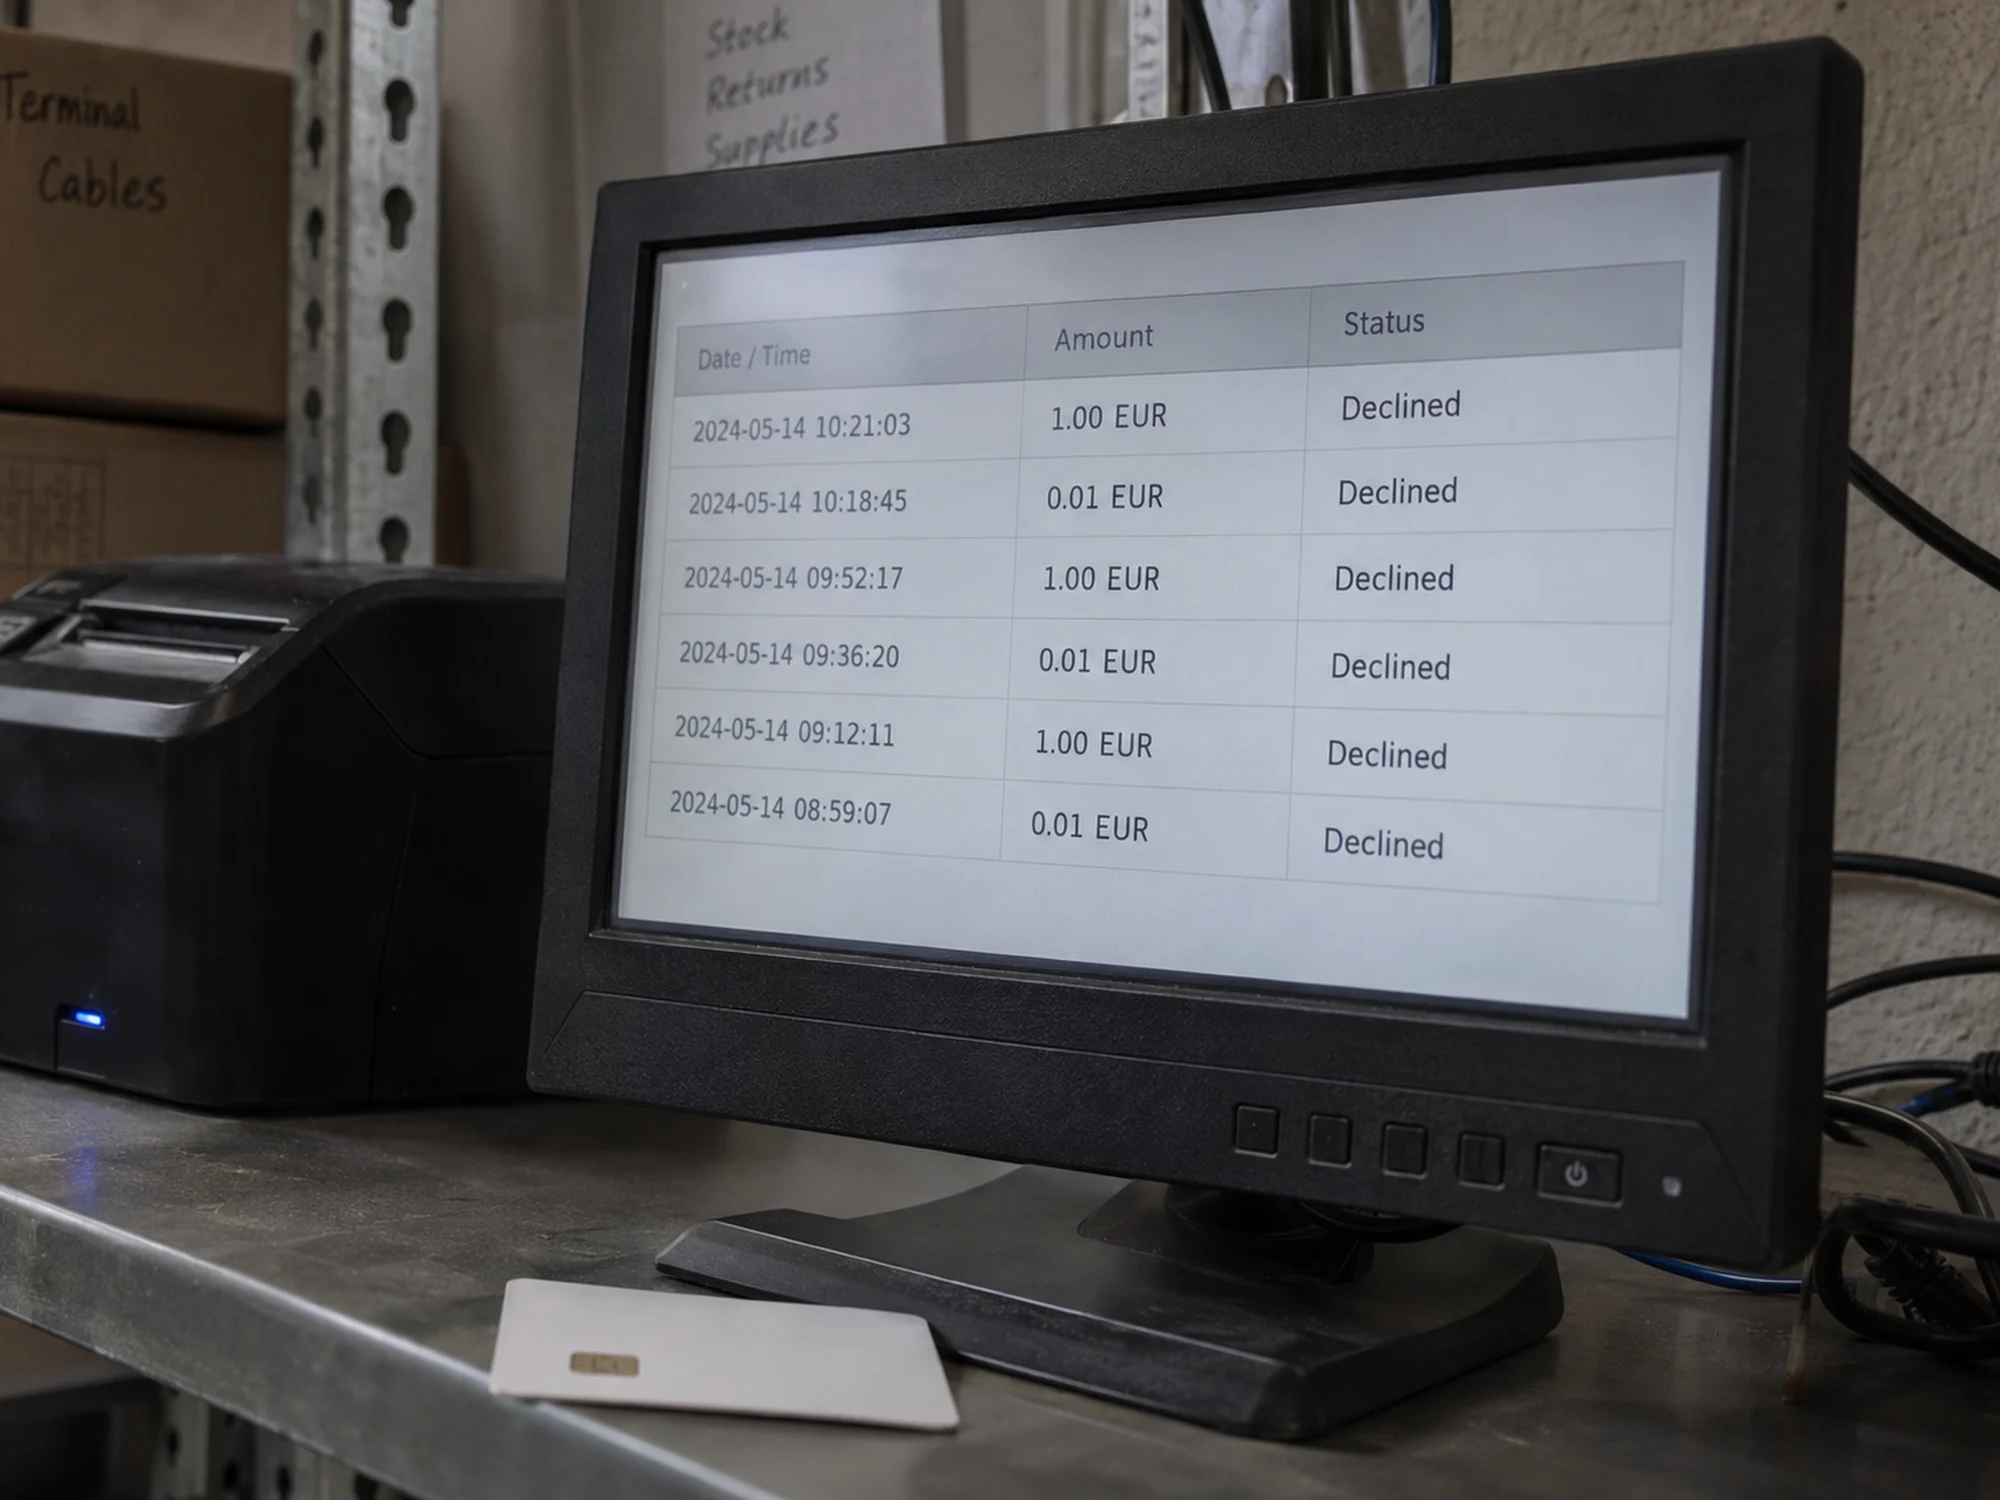
Mécanisme d'une attaque de card testing
Les Core Rules de Visa définissent une attaque par énumération comme l'envoi systématique ou habituel de transactions sans carte présente dans le système Visa pour obtenir ou valider frauduleusement des données de paiement. Chez les prestataires de paiement comme Stripe, le card testing utilise des scripts qui testent de nombreuses cartes simultanément et lisent les réponses 3-D Secure ou des émetteurs pour identifier les cartes valides. Les autres noms sont carding, test de compte et énumération.
La plupart utilisent l'enregistrement de carte pour un usage ultérieur, car sa validation ne figure pas sur le relevé du titulaire. D'autres utilisent de petits paiements moins susceptibles d'être remarqués par le titulaire. Une attaque BIN est la variante où le fraudeur génère les numéros sans en avoir volé: les premiers chiffres identifient la banque émettrice, et le script essaie les chiffres restants jusqu'à ce qu'un paiement passe.
Coûts pour les commerçants et acquéreurs
Les paiements tests réussis reviennent sous forme de litiges et d'alertes précoces de fraude. Selon Stripe, une forte proportion de paiements refusés nuit à la réputation du commerçant auprès des émetteurs et réseaux de cartes, qui refusent alors plus souvent les paiements légitimes même après l'attaque. Les frais d'autorisation et de litige s'accumulent, et de nombreuses alertes de fraude peuvent placer un commerçant dans un programme de surveillance du réseau.
Ces programmes concernent aussi l'acquéreur du commerçant. Les Core Rules de Visa permettent à Visa d'identifier des acquéreurs dans le Visa Acquirer Monitoring Program (VAMP) et de traiter le non-respect de ses exigences comme une violation des règles.
Les contrôles qui la stoppent, du CAPTCHA aux modèles d'IA
Les prestataires de services de paiement combattent le card testing par des contrôles automatiques. Stripe cite les limites de fréquence, modèles d'IA, déclenchements de CAPTCHA et examens continus dans son paiement, précisant qu'une règle fondée sur un seul signal, comme l'adresse IP, suffit rarement. Les modèles fonctionnent mieux si le commerçant transmet plus de données par paiement: adresse IP, e-mail et nom du client, adresse de facturation.
Sur son site, un commerçant peut exiger un CAPTCHA à chaque enregistrement de carte ou paiement, demander une connexion ou session validée avant paiement, et limiter les cartes ajoutées par compte ou les nouveaux clients créés par adresse IP chaque jour. Stripe déconseille aussi les relances excessives de paiement, qui ressemblent au card testing pour les émetteurs.
Événements à venir sur paiements et fraude en Allemagne
Comment reconnaître une attaque de card testing?
Une attaque de card testing se reconnaît par une hausse soudaine des paiements échoués ou bloqués, de nombreux refus avec un code générique et une vague de petits paiements aux noms et e-mails clients incohérents. Stripe conseille de rembourser les paiements tests passés avant leur contestation par les titulaires.
3-D Secure arrête-t-il le card testing?
Les attaquants lisent la réponse 3-D Secure parmi les signaux de validité d'une carte, donc l'authentification seule n'arrête pas l'attaque. Avec l'authentification forte du client, 3-D Secure transfère la responsabilité de la fraude à l'émetteur pour les paiements authentifiés.
Card testing et Finance Loop
Finance Loop réunit les responsables du paiement en ligne, de l'acquisition et de la lutte antifraude chez les prestataires de paiement et commerçants. Finance Loop a annoncé KI Exchange 2026 à Hambourg, dont le programme incluait la détection de fraude par IA.
Finance Loop est un réseau professionnel qui favorise l'usage institutionnel des technologies émergentes en finance, comme l'IA, les paiements numériques, le cloud et les solutions blockchain. Finance Loop aide ses membres à développer leurs compétences et leurs réseaux personnels dans ces domaines: Investissement & actifs numériques, Paiements & monnaie numérique, Infrastructure numérique & souveraineté et Risque & conformité.